 5 min de lecture
 ChatGPT
 Mistral
 Perplexity
 Claude
Date de mise à jour 24/09/2026
Les cyberattaques ne ciblent plus seulement les grands groupes : ransomware, phishing, vol de données ou compromission d'identifiants touchent désormais des organisations de toutes tailles, dans tous les secteurs.
Dans le même temps, la pression réglementaire européenne s'intensifie (NIS2, Cyber Resilience Act, DORA) et les donneurs d'ordre exigent de plus en plus de garanties sur la manière dont leurs partenaires protègent les informations sensibles qu'ils leur confient.
Face à cette double pression, réglementaire et commerciale, l'ISO 27001 s'est imposée comme le standard international de référence pour structurer durablement la sécurité de l'information.
Qu'est-ce que l'ISO 27001 ?
L'ISO 27001 est une norme internationale qui définit les exigences nécessaires à la mise en place d'un Système de Management de la Sécurité de l'Information (SMSI). Son objectif : aider les organisations à identifier, maîtriser et réduire durablement leurs risques liés à la sécurité de l'information. Elle est certifiable par un organisme tiers accrédité.
Définition de la norme
L'ISO 27001 est publiée conjointement par l'Organisation internationale de normalisation (ISO) et la Commission électrotechnique internationale (CEI/IEC), d'où son nom complet, ISO/IEC 27001. Sa version en vigueur, publiée en 2022, a remplacé la version de 2013 en actualisant notamment la liste des mesures de sécurité de référence.
Contrairement à une réglementation, l'ISO 27001 n'est pas un texte de loi : c'est une norme volontaire, reconnue dans le monde entier, qui sert de langage commun entre organisations, clients et auditeurs pour évaluer la maturité d'une démarche de sécurité de l'information.
Qu'est-ce qu'un SMSI ?
Le cœur de la norme repose sur le Système de Management de la Sécurité de l'Information (SMSI).
Un SMSI est un ensemble de processus, de règles, de contrôles et de responsabilités permettant de gérer durablement la sécurité de l'information au sein d'une organisation.
Concrètement, il ne s'agit pas d'un simple outil technique mais d'un dispositif de gouvernance : qui décide, qui applique, qui vérifie, qui corrige. Une organisation qui formalise ses règles d'accès aux données clients, désigne un responsable sécurité et planifie des revues régulières de ses risques a déjà posé les fondations d'un SMSI, avant même de viser la certification.
Quels types d'informations sont concernés ?
L'ISO 27001 s'applique à toute information sensible pour l'organisation, quel que soit son support :
- données clients ;
- données RH ;
- données financières ;
- propriété intellectuelle ;
- données industrielles ;
- données stratégiques.
En résumé, l’ISO 27001 concerne toutes les informations sensibles ou critiques pour l’organisation, qu’elles soient numériques, papier ou orales. L’objectif est de garantir leur confidentialité, leur intégrité et leur disponibilité, afin de réduire les risques de perte, de divulgation ou d’accès non autorisé.
Pourquoi l'ISO 27001 est-elle devenue incontournable ?
L'explosion des cybermenaces
Ransomware, phishing, vol de données, compromission des identités... Les modes opératoires des attaquants se professionnalisent et touchent des cibles de plus en plus variées. Une organisation qui ne structure pas sa gestion des risques cyber s'expose à des interruptions d'activité, des pertes financières et une atteinte durable à sa réputation.
Les exigences réglementaires européennes
L'environnement réglementaire européen s'est considérablement densifié ces dernières années, et le calendrier 2026 marque une accélération concrète.
- NIS2 : cette directive européenne renforce fortement les exigences de cybersécurité pour les entités essentielles et importantes. En France, sa transposition n’était toujours pas promulguée à la rentrée 2026. Dans l’attente, l’ANSSI a publié en mars 2026 le Référentiel Cyber France (ReCyF), qui préfigure les mesures attendues et offre déjà une base de travail concrète aux organisations concernées.
- Cyber Resilience Act (CRA) : ce règlement européen impose des exigences de cybersécurité aux produits comportant des éléments numériques. Sa première échéance contraignante (le signalement sous 24 heures des vulnérabilités activement exploitées et des incidents graves) s'applique depuis le 11 septembre 2026, bien avant l'entrée en application intégrale du texte, prévue en décembre 2027.
- DORA : applicable depuis janvier 2025, ce règlement impose au secteur financier une gestion structurée du risque informatique, y compris via ses prestataires.
- RGPD : bien qu'axé sur la protection des données personnelles plutôt que sur la sécurité de l'information au sens large, il exige des mesures techniques et organisationnelles appropriées, que la démarche ISO 27001 permet de documenter et de justifier.
💡 Bon à savoir
Bien que l'ISO 27001 ne soit rendue obligatoire par aucun de ces textes, elle constitue un cadre reconnu et éprouvé pour démontrer la maîtrise des risques qu'ils exigent. C'est un atout précieux au moment où plusieurs de ces obligations deviennent effectives.
Les exigences des clients et donneurs d'ordre
Au-delà de la réglementation, la pression vient aussi du marché. Les appels d'offres intègrent désormais systématiquement des questionnaires sécurité. Les grands donneurs d'ordre imposent des clauses de due diligence à leurs fournisseurs et sous-traitants avant toute contractualisation. Ne pas pouvoir démontrer une gestion structurée de la sécurité de l'information peut, dans certains secteurs, disqualifier une offre.
L'impératif de cyber-résilience
Se protéger ne suffit plus. Il faut aussi être capable de continuer à fonctionner, ou de repartir rapidement, en cas d'incident. La notion de résilience (continuité d'activité, gestion de crise, capacité de reprise) occupe une place croissante dans les référentiels de sécurité. De plus, l'ISO 27001 l'intègre pleinement à travers ses exigences de continuité d'activité et de gestion des incidents.
Quels sont les bénéfices concrets d'une certification ISO 27001 ?
Réduire les risques de sécurité
En structurant l'identification et le traitement des risques, la démarche permet de prioriser les mesures là où elles ont le plus d'impact, plutôt que d'empiler des outils sans vision d'ensemble.
Structurer la gouvernance cyber
La norme impose de clarifier les rôles, les responsabilités et les circuits de décision. Ce bénéfice qui dépasse largement la seule sécurité informatique et irrigue l'ensemble de l'organisation.
Renforcer la confiance des clients
Une certification ISO 27001 est un signal fort, immédiatement compréhensible par un client, un partenaire ou un investisseur, sans qu'il soit nécessaire d'entrer dans le détail technique du dispositif.
Faciliter la conformité réglementaire
La documentation, les analyses de risques et les preuves d'audit produites dans le cadre du SMSI peuvent être mobilisées pour répondre aux exigences de NIS2, du CRA ou du RGPD, évitant de dupliquer le travail pour chaque texte.
Valoriser son image de marque
Dans un contexte concurrentiel, la certification différencie une organisation, en particulier face à des acheteurs de plus en plus sensibles aux enjeux de cybersécurité.
Les 5 bénéfices à retenir
- Réduction des risques
- Conformité facilitée
- Confiance clients
- Gouvernance structurée
- Amélioration continue
Comment fonctionne une démarche ISO 27001 ?
Analyse du contexte
La démarche démarre par la définition du périmètre :
-
quelles activités?
-
quels sites?
-
quelles parties prenantes et quels actifs informationnels sont couverts par le SMSI ?
Analyse des risques
Cette étape consiste à identifier les menaces pesant sur les actifs du périmètre, à évaluer leur probabilité et leur impact, puis à décider comment les traiter (réduction, transfert, acceptation ou évitement). C'est le socle sur lequel repose tout le reste de la démarche.
Mise en place des mesures de sécurité
Concrètement, cela se traduit par des mesures organisationnelles et techniques telles que :
- l'authentification multifacteur (MFA) ;
- des politiques de sauvegarde ;
- un contrôle d'accès strict aux systèmes et aux données ;
- des solutions de détection et de réponse (EDR/XDR) ;
- le chiffrement des données sensibles.
Pilotage du SMSI
Le SMSI se pilote dans la durée à travers des indicateurs de suivi, des revues de direction régulières et une gestion documentaire rigoureuse : politique de sécurité, procédures, registres de risques, preuves d'audit.
Amélioration continue : le cycle PDCA
L'ensemble de la démarche s'inscrit dans une logique d'amélioration continue, formalisée par le cycle PDCA : Plan (planifier), Do (mettre en œuvre), Check (vérifier), Act (améliorer). C'est ce cycle qui distingue une certification vivante d'un exercice documentaire figé.
Quels sont les principaux contrôles de sécurité prévus par l'ISO 27001 ?
L'annexe A de la norme liste les mesures de sécurité de référence, organisées autour de plusieurs grands domaines :
- Gouvernance : politique de sécurité, rôles et responsabilités ;
- Gestion des accès : authentification, droits d'accès, gestion des privilèges ;
- Gestion des actifs : inventaire, classification, protection des informations ;
- Sécurité RH : sensibilisation, clauses de confidentialité, gestion des départs ;
- Gestion des vulnérabilités : veille, correctifs, tests de sécurité ;
- Gestion des incidents : détection, réponse, remontée ;
- Continuité d'activité : plans de reprise, sauvegardes, tests de résilience ;
- Sécurité des fournisseurs : évaluation et suivi des tiers ayant accès au système d'information.
💡 Bon à savoir
Depuis la révision de 2022, l'annexe A regroupe 93 mesures organisées en quatre thèmes. Cette réorganisation couvre les dimensions humaines, organisationnelles, physiques et technologiques de la sécurité de façon plus lisible pour les organisations qui s'engagent dans la démarche.
ISO 27001, NIS2 et Cyber Resilience Act : quelles différences ?
Ces trois textes sont complémentaires mais répondent à des logiques différentes, ce qui explique la confusion fréquente entre eux.
Ainsi, l'ISO 27001 structure la gouvernance interne de la sécurité de l'information, NIS2 impose des obligations de cybersécurité aux organisations jugées critiques pour la société et le CRA encadre la sécurité des produits numériques eux-mêmes, depuis leur conception jusqu'à leur fin de vie. Une organisation certifiée ISO 27001 dispose d'une longueur d'avance pour répondre aux exigences des deux autres textes, sans que la certification ne s'y substitue juridiquement.
Comment obtenir la certification ISO 27001 ?

Infographie
Votre certification ISO 27001 en 5 étapes clés
Télécharger gratuitement votre infographie.
Vous confirmez accepter le traitement de vos données personnelles par BluKanGo, conformément à la Politique de Confidentialité (RGPD) et à recevoir nos communications. Vous pouvez vous désinscrire à tout moment.
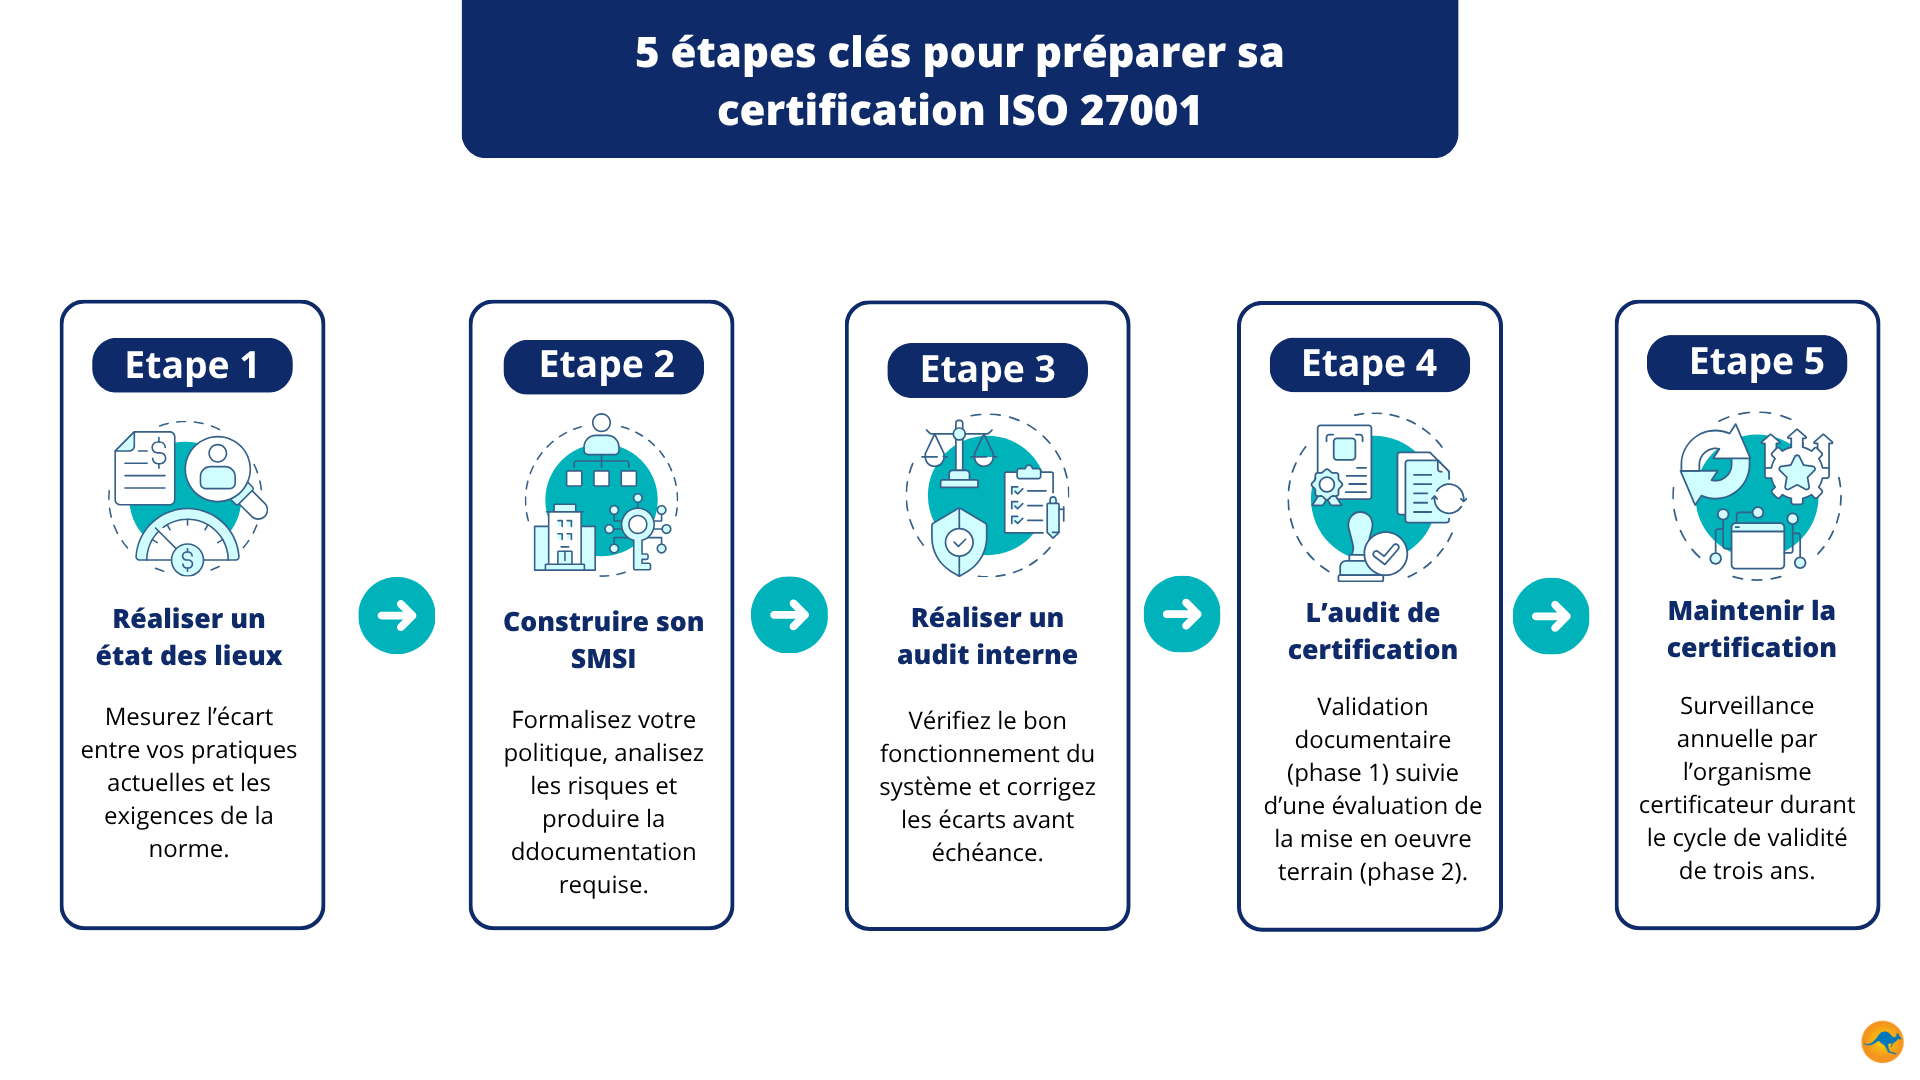
Etape 1 : Réaliser un état des lieux
Un diagnostic initial permet de mesurer l'écart entre les pratiques existantes et les exigences de la norme, puis de dimensionner le projet.
Etape 2 : Construire son SMSI
Cette phase couvre la formalisation de la politique de sécurité, la réalisation de l'analyse de risques, la sélection et la mise en œuvre des mesures de sécurité, ainsi que la production de la documentation requise.
Etape 3 : Réaliser un audit interne
Avant de solliciter un organisme certificateur, un audit interne (ou blanc) permet de vérifier que le SMSI fonctionne réellement et de corriger les écarts identifiés.
Etape 4 : Audit de certification
L'audit de certification se déroule en deux temps : une phase 1, qui vérifie l'existence et la cohérence de la documentation, puis une phase 2, qui évalue la mise en œuvre effective des mesures sur le terrain.
Etape 5 : Maintenir la certification
Une fois obtenue, la certification est valable trois ans, sous réserve d'audits de surveillance réalisés chaque année par l'organisme certificateur, garantissant que le SMSI continue de vivre au-delà de l'obtention du certificat.
Quelles sont les erreurs les plus fréquentes ?
La mise en place d’un SMSI ne se résume pas à répondre aux exigences de la norme. Certaines erreurs peuvent rapidement transformer la démarche en exercice de conformité, au détriment de son objectif premier qui est de réduire durablement les risques liés à la sécurité de l’information.
- Voir la norme comme un projet documentaire : produire des procédures sans les faire vivre au quotidien vide la démarche de son sens.
- Négliger l'analyse des risques : c'est pourtant le socle de toute la démarche ; la bâcler fragilise l'ensemble du SMSI.
- Sous-estimer l'implication de la direction : sans portage au plus haut niveau, les arbitrages nécessaires (budget, priorités) n'aboutissent pas.
- Oublier la sensibilisation des collaborateurs : la plupart des incidents impliquent un facteur humain ; un SMSI sans culture sécurité partagée reste fragile.
- Considérer la certification comme une fin en soi : le certificat n'est qu'une preuve à un instant T ; c'est l'amélioration continue qui fait la valeur réelle de la démarche.
Le principal piège consiste donc à viser la certification plutôt que l’efficacité du SMSI. Une démarche ISO 27001 réellement utile repose sur un système vivant, c'est-à-dire qui est piloté par les risques, porté par la direction, compris par les collaborateurs et amélioré dans le temps.
Faire de la sécurité de l'information un atout de confiance durable
Derrière les référentiels, les audits et les tableaux de conformité, l'ISO 27001 porte une idée simple : la sécurité de l'information n'est pas une contrainte à subir, mais une capacité à construire. À l'heure où les cybermenaces se multiplient et où NIS2, le CRA ou le RGPD redessinent le cadre réglementaire, les organisations qui structurent leur SMSI ne se contentent pas de réduire un risque : elles bâtissent une relation de confiance durable avec leurs clients, leurs partenaires et leurs collaborateurs.
La certification n'est jamais un point d'arrivée. Elle est la preuve, à un instant donné, qu'une organisation a choisi de prendre en main sa sécurité plutôt que de la subir et qu'elle s'est donné les moyens de continuer à progresser, audit après audit, incident après incident. C'est cette dynamique d'amélioration continue, plus que le certificat lui-même, qui fait la vraie valeur de la démarche.


. . .

 5 min de lecture