 15 min de lecture
 ChatGPT
 Mistral
 Perplexity
 Claude
Date de mise à jour 24/09/2026
DORA (Digital Operational Resilience Act) est un règlement européen qui impose aux entités financières de gérer leurs risques liés aux TIC (Technologie de l'Information et de la Communication), de tester leur capacité de résilience numérique, de signaler leurs incidents majeurs et de superviser leurs prestataires technologiques critiques.
Le secteur financier européen s'est numérisé à un rythme inédit : banque en ligne, paiements instantanés, cloud, intelligence artificielle. Cette dépendance croissante aux technologies de l'information et de la communication (TIC) s'accompagne d'une exposition accrue aux cyberattaques, aux pannes informatiques et à la concentration des risques chez un petit nombre de prestataires technologiques. Ces incidents ne sont plus de simples problèmes techniques, ils peuvent menacer la stabilité financière elle-même.
Cet article explique ce qu'est le règlementement DORA, qui il concerne, quelles obligations il impose, comment s'y préparer, et en quoi il se distingue de NIS2 et de l'ISO 27001.
Qu'est-ce que DORA ?
DORA (Digital Operational Resilience Act) est un règlement européen qui impose aux entités financières de gérer leurs risques liés aux TIC, de tester leur capacité de résilience numérique, de signaler leurs incidents majeurs et de superviser leurs prestataires technologiques critiques. Contrairement à une directive, un règlement s'applique directement dans tous les États membres, sans loi de transposition nationale.
Pourquoi le règlement DORA a-t-il été créé ?
La transformation numérique du secteur financier
La banque et l'assurance reposent aujourd'hui sur des architectures largement dématérialisées via les applications mobiles, plateformes de trading, souscription en ligne, intelligence artificielle pour le scoring ou la détection de fraude. Cette bascule s'est accompagnée d'un recours massif au cloud et à des chaînes de sous-traitance technologique de plus en plus longues, ce qui démultiplie les surfaces d'exposition au risque.
Une exposition croissante aux cyberattaques
Le secteur financier reste une cible privilégiée : rançongiciels paralysant des systèmes bancaires, compromissions d'identifiants, attaques par la chaîne d'approvisionnement logicielle ou attaques visant directement les infrastructures de marché.
Une indisponibilité de quelques heures sur un système de paiement peut avoir des répercussions bien au-delà de l'établissement touché.
Le besoin d'un cadre harmonisé au niveau européen
Avant le règlement DORA, la gestion du risque TIC dans la finance européenne était fragmentée. En effet, chaque État membre, voire chaque régulateur sectoriel, appliquait ses propres exigences. DORA vient harmoniser ces règles pour l'ensemble du Marché Unique, homogénéiser les pratiques de gestion des risques, renforcer la résilience collective du secteur et donner aux superviseurs des outils communs, y compris à l'égard des prestataires technologiques.
Qui est concerné par DORA ?
DORA s’applique à un large éventail d’entités financières réglementées dans l’Union européenne, ainsi qu’à certains acteurs de l’écosystème numérique financier. Le règlement couvre notamment les banques, assurances, établissements de paiement, entreprises d’investissement, sociétés de gestion et prestataires de services sur crypto-actifs. Les exigences sont toutefois appliquées selon un principe de proportionnalité, en fonction notamment de la taille, du profil de risque et de la complexité des activités.
Les principales catégories d’acteurs concernées sont :
- Les banques et établissements de crédit : les établissements de crédit entrent directement dans le champ d’application de DORA et doivent intégrer la résilience opérationnelle numérique à leur dispositif de gestion des risques.
- Les assurances et réassurances : les entreprises d’assurance et de réassurance sont concernées, ainsi que certaines catégories d’intermédiaires d’assurance, sous réserve des exclusions et critères prévus par le règlement.
- Les établissements de paiement et de monnaie électronique : DORA encadre leur gestion du risque TIC et prévoit l’articulation de certaines obligations avec le cadre réglementaire applicable aux services de paiement.
- Les entreprises d’investissement et sociétés de gestion : le périmètre comprend notamment les entreprises d’investissement, les sociétés de gestion d’OPCVM et les gestionnaires de fonds d’investissement alternatifs.
- Les prestataires de services sur crypto-actifs : les prestataires autorisés au titre du cadre européen applicable aux crypto-actifs font également partie des entités financières couvertes par DORA.
- D’autres infrastructures et acteurs des marchés financiers sont également concernés, notamment les contreparties centrales, dépositaires centraux de titres, plateformes de négociation, référentiels centraux ou encore certains prestataires de services de financement participatif.
Enfin, les prestataires tiers de services TIC occupent une place centrale dans DORA, mais leur situation doit être distinguée de celle des entités financières : les entités financières doivent maîtriser les risques liés à leurs prestataires TIC, tandis que les prestataires tiers critiques de services TIC peuvent être soumis au cadre européen de supervision prévu par DORA.
💡 Bon à savoir
Les fintechs ne constituent pas, à elles seules, une catégorie juridique spécifique dans DORA. Une fintech est concernée lorsqu’elle relève de l’une des catégories d’entités financières visées par le règlement.
Les cinq piliers du règlement DORA
DORA structure ses exigences autour de cinq piliers complémentaires.

Infographie
Les 5 Pilliers du Règlement DORA
Télécharger gratuitement votre infographie.
Vous confirmez accepter le traitement de vos données personnelles par BluKanGo, conformément à la Politique de Confidentialité (RGPD) et à recevoir nos communications. Vous pouvez vous désinscrire à tout moment.
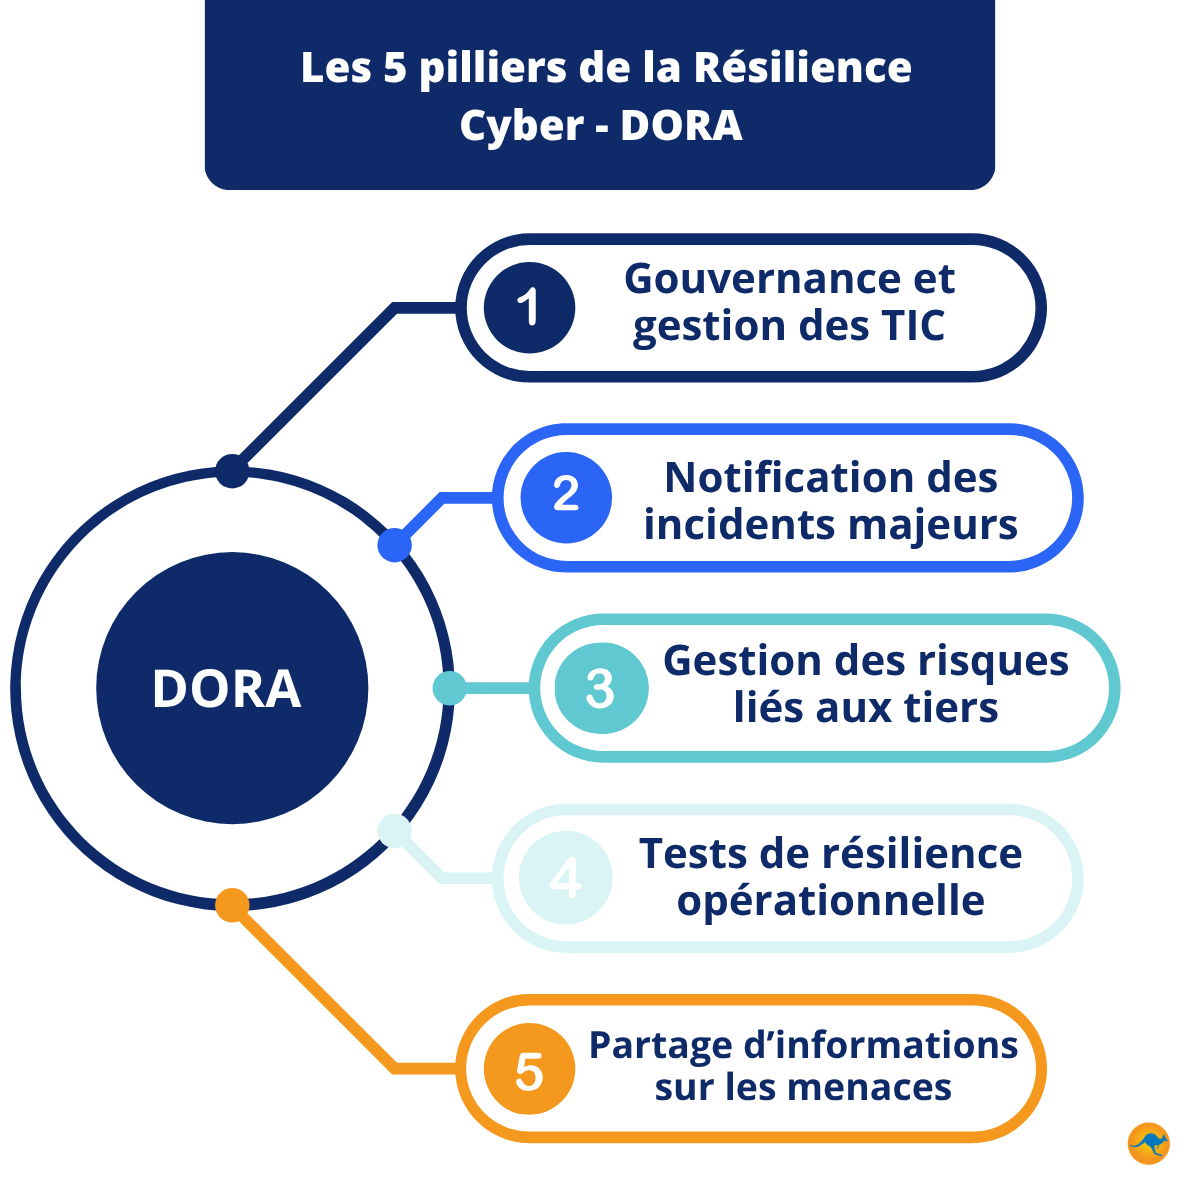
1. Gestion des risques liés aux TIC
Chaque entité doit mettre en place un cadre de gouvernance et de contrôle interne dédié au risque TIC : identification des risques, évaluation de leurs impacts potentiels et déploiement de mesures de maîtrise. Cela suppose un inventaire à jour des actifs numériques, une analyse de risques formalisée et des contrôles de sécurité proportionnés aux enjeux.
2. Gestion et notification des incidents
Les entités financières doivent détecter, enregistrer, qualifier et, le cas échéant, déclarer tout incident TIC majeur aux autorités compétentes, qu'il s'agisse d'une indisponibilité de service, d'une perte d'intégrité des données ou d'une compromission.
3. Tests de résilience opérationnelle numérique
Un programme de tests périodiques doit vérifier la capacité réelle de l'organisation à résister à un incident : audits techniques, tests de vulnérabilité et, pour les entités les plus systémiques, tests de pénétration fondés sur la menace (TLPT).
4. Gestion des risques liés aux prestataires TIC
C'est l'un des points les plus structurants du règlement : due diligence avant contractualisation, clauses contractuelles obligatoires, supervision continue des prestataires et attention particulière à la dépendance au cloud.
5. Partage d'informations sur les cybermenaces
DORA encourage les entités financières à participer à des dispositifs d'échange d'informations et de renseignement sur les menaces, dans un objectif de détection précoce et de résilience collective sectorielle.
Quelles sont les obligations concrètes imposées par DORA ?
DORA impose aux entités financières de prévenir, détecter, gérer et surmonter les incidents liés aux TIC à travers des obligations concrètes de gouvernance, de gestion des risques, de notification des incidents, de tests de résilience et de maîtrise des prestataires TIC.
En pratique, les organisations seront tenues de :
- mettre en place un cadre de gouvernance du risque TIC, avec des responsabilités clairement définies et une implication directe de l’organe de direction ;
- identifier et cartographier les actifs, systèmes et dépendances TIC, notamment ceux qui soutiennent des fonctions critiques ou importantes ;
- formaliser la gestion des incidents TIC, de leur détection et classification jusqu’à la notification des incidents majeurs aux autorités compétentes ;
- mettre en œuvre un programme de tests de résilience opérationnelle numérique, adapté au niveau de risque et régulièrement actualisé ;
- encadrer les relations avec les prestataires de services TIC, en intégrant notamment dans les contrats les exigences prévues par DORA, dont celles de l’article 30 ;
- tenir à jour un registre d’informations sur les accords contractuels avec les prestataires TIC et être en mesure de le communiquer aux autorités compétentes selon les modalités prévues par le règlement.
La conformité DORA repose ainsi sur un principe central : transformer la gestion du risque TIC en un dispositif continu, documenté, testé et piloté au niveau de l’organisation.
DORA et la gestion des prestataires TIC
DORA impose aux entités financières de maîtriser les risques liés à leurs prestataires de services TIC tout au long de la relation contractuelle. Cela implique notamment d’identifier les dépendances critiques, d’évaluer les risques avant la contractualisation, d’encadrer les contrats, de surveiller les prestataires et de prévoir des stratégies de sortie.
Pourquoi DORA renforce-t-il la gestion des prestataires TIC ?
Le recours croissant au cloud, aux logiciels et aux services informatiques externalisés augmente la dépendance du secteur financier à des prestataires parfois communs à de nombreuses organisations. Une défaillance ou une cyberattaque touchant un fournisseur peut ainsi perturber simultanément plusieurs entités financières.
DORA traite donc le risque lié aux tiers TIC comme une composante à part entière du risque TIC, puisque l’externalisation d’un service ne transfère pas la responsabilité de sa maîtrise au prestataire.
Que faut-il vérifier chez ses prestataires TIC ?
Avant de conclure un contrat de services TIC, puis pendant toute la durée de la relation, l’entité financière doit évaluer et surveiller les risques associés au prestataire, avec une vigilance renforcée lorsque le service soutient une fonction critique ou importante.
Cette évaluation porte notamment sur :
- le niveau de sécurité et de résilience du prestataire ;
- les dispositifs de continuité et de reprise d’activité ;
- les lieux où les services sont fournis et les données traitées ou stockées ;
- la gestion et la notification des incidents TIC ;
- le recours à la sous-traitance et les risques associés à la chaîne de prestataires ;
- la capacité à auditer et contrôler le prestataire ;
- les conditions de résiliation et la stratégie de sortie, afin de limiter les risques de dépendance et d’interruption de service.
Les contrats doivent parallèlement intégrer les clauses exigées par le règlement DORA, avec des dispositions supplémentaires lorsque les services TIC soutiennent une fonction critique ou importante.
Qu’est-ce qu’un prestataire tiers critique au sens de DORA ?
DORA instaure également un régime spécifique pour certains prestataires tiers de services TIC considérés comme critiques (CTPP) pour le secteur financier européen. Leur désignation repose notamment sur leur importance systémique, le nombre et la nature des entités financières qui dépendent de leurs services ainsi que leur degré de substituabilité.
Ces prestataires font l’objet d’un cadre européen de supervision, piloté par les autorités européennes de surveillance. L’objectif est de maîtriser les risques de concentration et les dépendances susceptibles d’avoir des conséquences dépassant une seule entité financière.
DORA instaure ainsi une double logique : chaque entité financière reste responsable de la maîtrise de ses risques liés aux tiers TIC, tandis que les prestataires considérés comme critiques font l’objet d’une surveillance renforcée à l’échelle européenne.
DORA et la cybersécurité : quelles mesures techniques mettre en place ?
DORA n’impose pas une liste unique de technologies de cybersécurité : les entités financières doivent mettre en place des mesures techniques proportionnées à leurs risques TIC, afin de protéger leurs systèmes, détecter les incidents et assurer la continuité et le rétablissement des activités.
En pratique, ce dispositif peut notamment s’appuyer sur :
- le contrôle des accès, selon le principe du moindre privilège, afin de limiter chaque utilisateur aux ressources nécessaires à ses fonctions ;
- l’authentification multifacteur (MFA) pour renforcer la sécurité des accès aux systèmes et environnements sensibles ;
- des sauvegardes régulières, sécurisées et testées, associées à des procédures de restauration permettant de vérifier la capacité de reprise ;
- des solutions de détection et de réponse (EDR/XDR) pour identifier et traiter rapidement les activités suspectes ;
- une gestion structurée des vulnérabilités et des correctifs, reposant notamment sur l’identification, l’évaluation, la priorisation et le traitement des vulnérabilités ;
- une surveillance continue des événements de sécurité, par exemple au moyen d’un SOC (Security Operation Center ou Centre des Opérations de Sécurité), afin de détecter rapidement les anomalies et d’alimenter le processus de gestion des incidents.
L’enjeu n’est donc pas d’accumuler les outils de cybersécurité, mais de construire un dispositif cohérent de prévention, de détection, de réponse et de rétablissement, adapté aux risques et aux activités de l’organisation.
DORA, NIS2 et ISO 27001 : quelles différences ?
Ces trois textes partagent une même logique de gestion des risques, mais diffèrent par leur nature, leur portée et leur caractère obligatoire.
DORA vs NIS2
Les deux textes partagent une même philosophie de gestion des risques et de notification des incidents, mais leurs périmètres diffèrent. Le règlement DORA s'applique spécifiquement aux entités financières et fait office de lex specialis, c'est-à-dire qu'il s'applique en priorité, tandis que NIS2 couvre un spectre bien plus large de secteurs essentiels et importants (énergie, santé, transport, etc.).
Ainsi, une entité financière relevant aussi de NIS2 applique en pratique DORA en priorité pour ce qui concerne la résilience numérique.
DORA vs ISO 27001
La différence est avant tout de nature. Le règlement DORA est une obligation réglementaire contraignante, tandis que l'ISO 27001 est un référentiel de management de la sécurité de l'information, à adoption volontaire et certifiable.
L'un ne dispense pas de l'autre, mais un système de management de la sécurité de l'information (SMSI) déjà conforme à l'ISO 27001 facilite grandement la mise en conformité DORA.
Comment les combiner ?
L'approche la plus efficace consiste à bâtir une démarche intégrée en s'appuyant sur la structure d'un SMSI certifié ISO 27001 pour organiser la gouvernance et les contrôles, tout en s'assurant que les exigences spécifiques de DORA (gestion des prestataires, tests de résilience, notification des incidents) sont explicitement couvertes, complétées si besoin par les apports du CRA (Cyber Resilience Act) sur la sécurité des produits numériques.
Comment préparer son organisation à DORA ?
Pour préparer son organisation à DORA, il faut commencer par évaluer son niveau de conformité, identifier les écarts avec les exigences du règlement, puis construire un plan de remédiation couvrant la gouvernance, la gestion des risques TIC et le pilotage des prestataires.
Infographie
Votre conformité DORA en 6 étapes clés
Télécharger gratuitement votre infographie.
Vous confirmez accepter le traitement de vos données personnelles par BluKanGo, conformément à la Politique de Confidentialité (RGPD) et à recevoir nos communications. Vous pouvez vous désinscrire à tout moment.
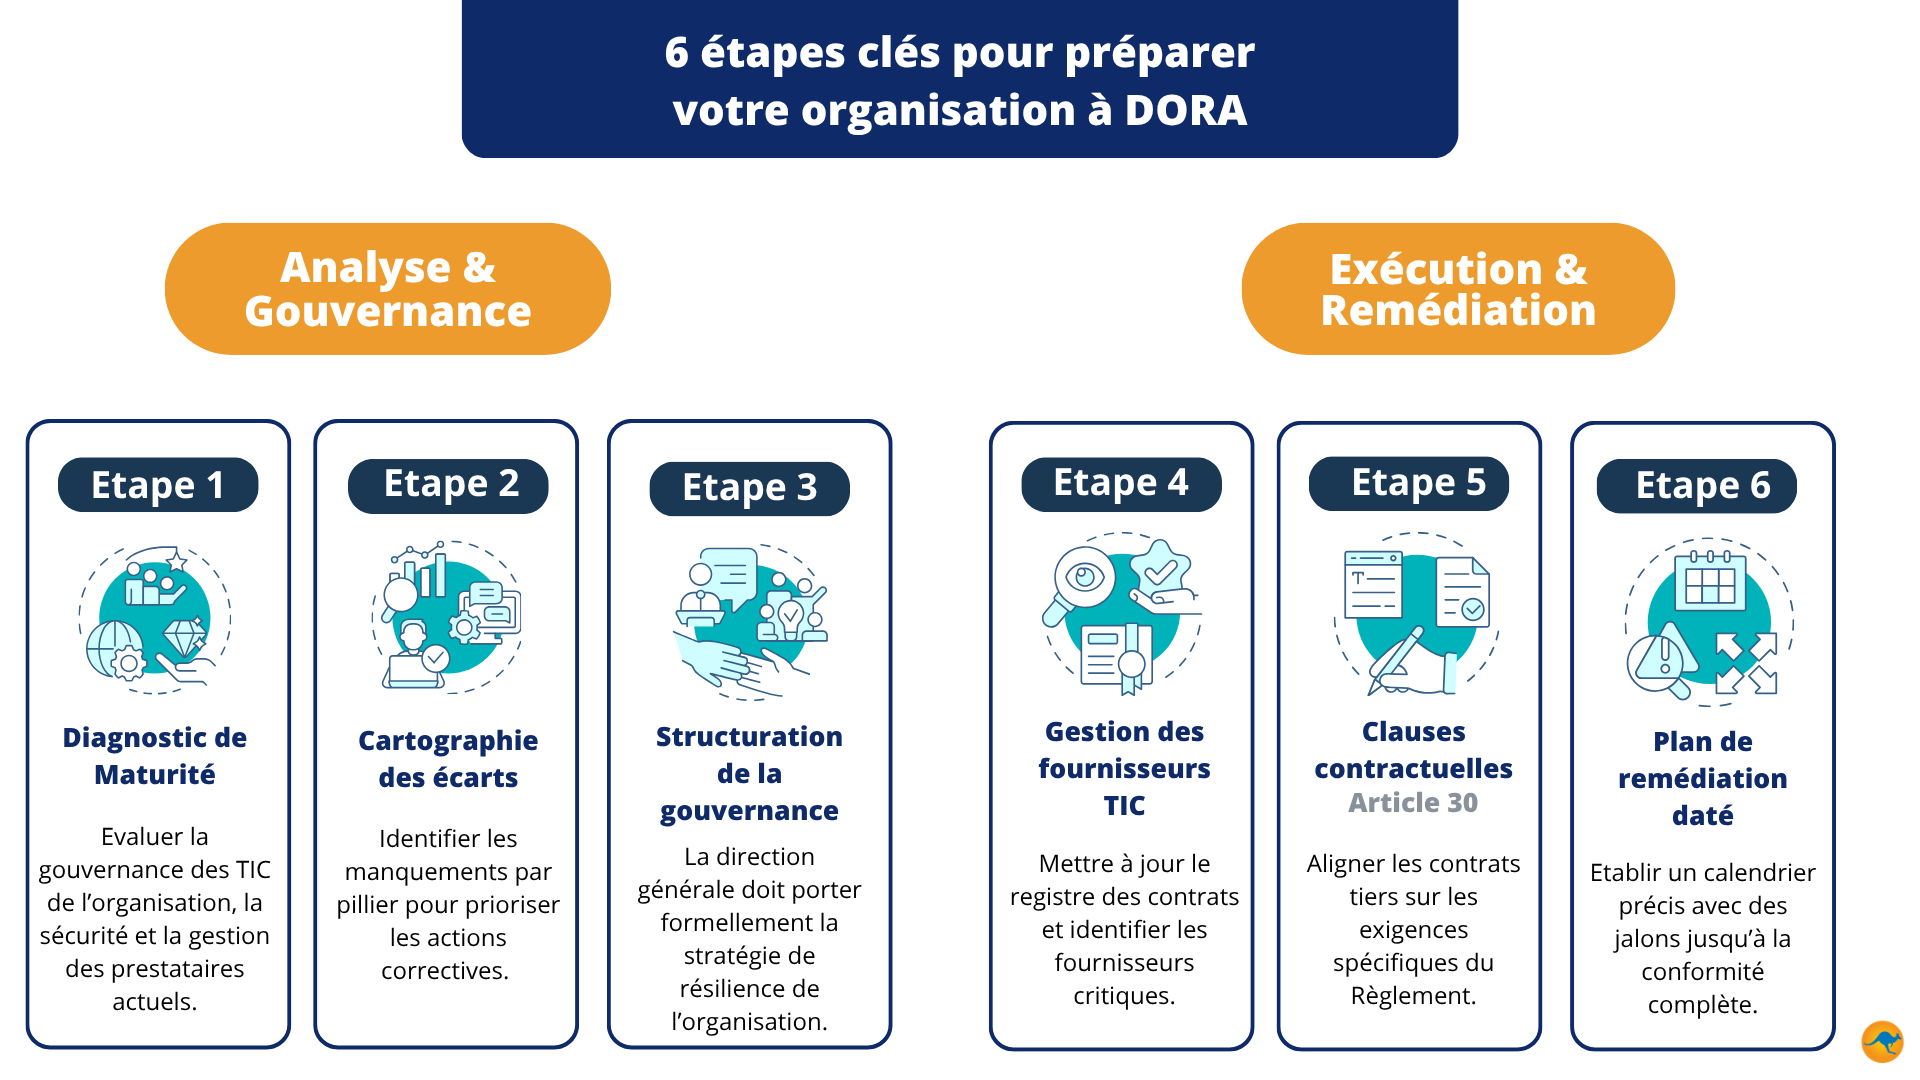
La démarche peut être structurée en cinq étapes clés :
- Réaliser un diagnostic de maturité DORA : Évaluer les dispositifs existants (gouvernance du risque TIC, gestion des incidents, tests de résilience, continuité d’activité et gestion des prestataires) afin de mesurer leur niveau d’alignement avec les exigences du règlement.
- Identifier et prioriser les écarts de conformité : À partir du diagnostic, cartographier les écarts pour chaque pilier de DORA et les hiérarchiser selon leur criticité, leur impact et l’effort nécessaire pour les corriger.
- Structurer la gouvernance du risque TIC : Définir clairement les rôles et responsabilités, formaliser les processus de décision et assurer l’implication de l’organe de direction dans le pilotage de la résilience opérationnelle numérique.
- Renforcer la gestion des prestataires TIC : Recenser les accords contractuels dans le registre d’informations, identifier les prestataires soutenant des fonctions critiques ou importantes et vérifier que les contrats intègrent les exigences applicables de DORA, notamment celles prévues à l’article 30.
- Construire et piloter un plan de remédiation : Transformer les écarts identifiés en actions concrètes, avec des responsables, des échéances, des priorités et des indicateurs de suivi permettant de mesurer l’avancement de la mise en conformité.
La préparation à DORA ne s’arrête toutefois pas à la clôture du plan de remédiation. La résilience opérationnelle numérique doit être pilotée dans la durée, à travers des contrôles, des tests et une actualisation régulière des dispositifs.
Quelles sont les erreurs les plus fréquentes dans la mise en conformité DORA ?
La mise en conformité DORA ne se limite pas à renforcer la cybersécurité. Elle suppose une approche globale de la résilience opérationnelle numérique, intégrant la gouvernance, les prestataires TIC, la gestion des incidents et les tests de résilience.
Plusieurs erreurs peuvent fragiliser la démarche :
- Limiter DORA à la cybersécurité : Le règlement dépasse la seule sécurité informatique : gouvernance du risque TIC, continuité d'activité, gestion des incidents, surveillance des prestataires et tests de résilience font partie intégrante du dispositif.
- Négliger les fournisseurs TIC : La gestion du risque lié aux prestataires constitue un pilier de DORA. Une cartographie incomplète des fournisseurs, des contrats insuffisamment encadrés ou un suivi trop ponctuel peuvent créer des angles morts dans la maîtrise du risque TIC.
- Sous-estimer le reporting des incidents : La notification des incidents TIC majeurs répond à des délais réglementaires précis : notification initiale, rapport intermédiaire puis rapport final. L'organisation doit donc disposer en amont d'un processus capable de détecter, classifier, documenter et transmettre rapidement les informations nécessaires.
- Ne pas tester régulièrement sa résilience : Des procédures documentées ne suffisent pas : DORA impose un programme de tests destiné à vérifier concrètement la capacité de l'organisation à prévenir, détecter, gérer et surmonter les perturbations liées aux TIC.
- Cantonnner DORA aux équipes IT : La résilience opérationnelle numérique est un enjeu de gouvernance. Sans implication de l'organe de direction et coordination entre IT, risques, conformité, métiers et achats, la démarche risque de rester fragmentée.
Éviter ces erreurs permet de faire de DORA un véritable levier de résilience opérationnelle, capable de renforcer durablement la maîtrise des risques numériques.
Quels bénéfices au-delà de la conformité ?
Se conformer aux exigences réglementaires n’est qu’une partie de l’enjeu. En structurant la gestion des risques, la continuité d’activité et le suivi des prestataires, l’organisation peut faire de sa démarche de conformité un véritable levier de résilience opérationnelle.
Réduction des risques opérationnels
Une gestion structurée du risque TIC limite la fréquence et la gravité des incidents.
Amélioration de la continuité d'activité
Des dispositifs testés régulièrement raccourcissent les délais de rétablissement après incident.
Renforcement de la confiance des clients
Une résilience démontrée devient un argument de réassurance vis-à-vis des clients et des partenaires.
Meilleure maîtrise des fournisseurs
La cartographie et le suivi des prestataires TIC réduisent les angles morts de la chaîne de valeur.
Résilience accrue face aux cyberattaques
Au-delà de la conformité réglementaire, l'organisation gagne une capacité réelle à absorber et à surmonter les chocs, notamment numériques.
Au-delà de la conformité, l’enjeu est donc de construire une organisation plus robuste face aux incidents et aux cybermenaces. Une résilience numérique bien structurée permet à la fois de mieux anticiper les risques, de limiter leur impact et de renforcer la confiance de l’écosystème.
De la conformité réglementaire à la résilience numérique
En 2026, le règlement DORA s’impose comme le cadre de référence de la résilience numérique dans le secteur financier européen. Après une première année d’application relativement tolérante, les superviseurs attendent désormais des dispositifs réellement opérationnels, testés et documentés.
Se conformer au règlement DORA ne relève pas d’une approche uniquement technique. Il faut mettre en place une gouvernance de bout en bout : cartographie des actifs et des fournisseurs, gestion des incidents, programme de tests de résilience et pilotage au plus haut niveau. Les organisations déjà structurées autour d’un SMSI ISO 27001, de NIS2 ou du CRA disposent d’une base solide pour avancer plus vite.
Au-delà de la conformité, DORA peut devenir un levier de performance : réduction des incidents, meilleure continuité d’activité, maîtrise des fournisseurs critiques et confiance renforcée. Le point de départ reste le même : réaliser un diagnostic de maturité pour bâtir un plan d’action priorisé.

. . .

 5 min de lecture