

 5 min de lecture
 ChatGPT
 Mistral
 Perplexity
 Claude
Date de mise à jour 16/09/2026
La multiplication des cyberattaques révèle une faiblesse persistante : de nombreux produits numériques arrivent encore sur le marché avec des vulnérabilités, des configurations insuffisamment sécurisées ou des mécanismes de mise à jour limités. C'est tout l'objet du Cyber Resilience Act (CRA), ou règlement européen sur la cyber-résilience.
Ce texte instaure des exigences obligatoires de cybersécurité pour les produits comportant des éléments numériques commercialisés dans l'Union européenne.
Et le calendrier s'accélère. Si l'essentiel des exigences de conformité s'appliquera à partir du 11 décembre 2027, les premières obligations opérationnelles sont arrivées dès le 11 septembre 2026, avec le signalement des vulnérabilités activement exploitées et des incidents graves.
Pour les fabricants, éditeurs de logiciels, importateurs et distributeurs (comme pour les organisations qui achètent ces produits), la question n’est donc plus seulement de savoir ce qu'est le Cyber Resilience Act, mais de déterminer quels produits sont concernés, quelles obligations s'appliquent et quelles actions engager dès maintenant pour préparer la conformité au CRA. Suivez le guide !
Qu'est-ce que le Cyber Resilience Act ?
Le Cyber Resilience Act (règlement (UE) 2024/2847) est un règlement européen qui impose des exigences de cybersécurité aux produits comportant des éléments numériques. Il oblige fabricants, éditeurs, importateurs et distributeurs à concevoir, sécuriser et maintenir ces produits selon des principes de sécurité tout au long de leur cycle de vie, sous peine de sanctions financières lourdes.
Pourquoi le Cyber Resilience Act a-t-il été créé ?
Le Cyber Resilience Act (CRA) répond à un constat : alors que les logiciels et objets connectés occupent une place croissante dans l’économie européenne, leur niveau de cybersécurité reste très hétérogène. Vulnérabilités non corrigées, mises à jour insuffisantes ou absence de sécurité dès la conception peuvent exposer les utilisateurs comme les organisations à des cyberattaques. L’Union européenne a donc créé un cadre commun de cybersécurité pour les produits comportant des éléments numériques, applicable tout au long de leur cycle de vie.
Augmentation des cyberattaques
Ransomwares, exploitation de vulnérabilités et attaques de la chaîne d’approvisionnement logicielle ont mis en évidence les conséquences de produits numériques insuffisamment sécurisés. Une vulnérabilité présente dans un logiciel ou un équipement peut notamment devenir un point d’entrée permettant de compromettre les systèmes de nombreux utilisateurs.
Le CRA vise donc à réduire ces risques en imposant aux fabricants de mieux prendre en compte la cybersécurité dès la conception du produit, mais aussi de gérer les vulnérabilités après sa mise sur le marché.
Des produits numériques insuffisamment sécurisés
Avant l’adoption du CRA, la sécurité de nombreux produits numériques reposait encore largement sur les pratiques volontaires des fabricants. Mots de passe par défaut, vulnérabilités non corrigées, absence de mises à jour de sécurité ou durée de support insuffisante pouvaient ainsi persister après la commercialisation.
Le Cyber Resilience Act change cette logique en instaurant des exigences essentielles de cybersécurité applicables aux produits concernés et des obligations de gestion des vulnérabilités pendant leur période d’assistance.
Harmoniser les exigences cyber en UE
Le CRA poursuit également un objectif d’harmonisation du marché européen. Sans cadre commun, le développement de règles nationales différentes en matière de cybersécurité des produits pouvait créer des exigences divergentes entre États membres et fragmenter le marché intérieur.
En tant que règlement européen, le Cyber Resilience Act instaure un socle commun applicable dans l’ensemble de l’Union européenne. L’objectif est double : améliorer le niveau de cybersécurité des produits comportant des éléments numériques et faciliter leur circulation sur le marché intérieur grâce à des exigences harmonisées.
Quels produits sont concernés par le CRA ?
Le Cyber Resilience Act (CRA) couvre un périmètre particulièrement large. Son principe est simple : dès lors qu'un produit intègre des éléments numériques et qu'il est mis à disposition sur le marché européen, il est susceptible d'être concerné par les exigences du règlement.
Qu'est-ce qu'un « produit comportant des éléments numériques » ?
Le CRA désigne comme produit comportant des éléments numériques tout produit logiciel ou matériel, ainsi que les solutions de traitement de données à distance indispensables à son fonctionnement. Les composants logiciels ou matériels commercialisés séparément peuvent également entrer dans cette définition.
Concrètement, le règlement ne concerne donc pas uniquement les objets connectés. Logiciels, équipements intégrant du firmware, applications et matériels connectés peuvent tous relever du CRA dès lors qu'ils répondent aux critères prévus par le règlement.
Quels sont les produits concernés par le CRA ?
Le champ d'application couvre notamment :
- les logiciels, comme les ERP, CRM, applications métiers, systèmes d'exploitation, bibliothèques logicielles ou plugins commerciaux ;
- les équipements connectés, tels que les caméras IP, objets connectés grand public, capteurs IoT, bornes intelligentes ou jouets connectés ;
- les équipements industriels, notamment les automates, systèmes OT, solutions de supervision ou routeurs ;
- les composants logiciels ou matériels lorsqu'ils sont mis sur le marché séparément.
Le CRA couvre ainsi aussi bien des produits destinés au grand public que des solutions professionnelles ou industrielles. Le critère déterminant n'est pas leur usage, mais leur qualification de produit comportant des éléments numériques au sens du règlement.
Quels produits sont exclus du CRA ?
Tous les produits numériques ne relèvent toutefois pas du CRA. Certaines catégories déjà soumises à des réglementations européennes sectorielles comportant des exigences de cybersécurité bénéficient d'exclusions ou de règles spécifiques. C'est notamment le cas de certains dispositifs médicaux, véhicules à moteur et produits aéronautiques.
L'objectif est d'éviter qu'un même produit soit soumis à plusieurs cadres européens poursuivant des objectifs équivalents en matière de cybersécurité.
SaaS et cloud : sont-ils concernés par le CRA ?
Le cas des solutions SaaS et cloud demande davantage de nuance. Un service SaaS ou cloud fourni indépendamment d'un produit comportant des éléments numériques n'entre, en principe, pas dans le champ du CRA à ce seul titre. Il peut en revanche relever d'autres textes européens, notamment de NIS2, lorsque les critères d'application de cette directive sont remplis.
La situation change lorsque le traitement de données à distance est indispensable au fonctionnement d'un produit et relève de la responsabilité du fabricant. Le backend cloud nécessaire au fonctionnement d'un objet connecté constitue, par exemple, une solution de traitement de données à distance rattachée au produit et peut donc être couvert par le CRA.
💡 A retenir
Le CRA ne se limite pas aux objets connectés. Son périmètre peut englober des logiciels, des équipements, des composants et certaines fonctions cloud associées. Pour déterminer si une solution est concernée, il faut donc raisonner à l'échelle du produit et de son architecture, plutôt qu'à partir de la seule étiquette « logiciel », « SaaS » ou « cloud ».
Quelles entreprises sont concernées par le CRA ?
Le Cyber Resilience Act ne concerne pas uniquement les fabricants de matériels connectés. Il répartit les responsabilités entre les différents acteurs qui conçoivent, commercialisent, importent ou distribuent des produits comportant des éléments numériques sur le marché européen.
Le niveau d'obligation dépend toutefois du rôle de l'entreprise : le fabricant porte l'essentiel de la responsabilité de conformité, tandis que les importateurs et distributeurs doivent notamment s'assurer que les produits qu'ils mettent sur le marché ou à disposition respectent les exigences du règlement.
Les fabricants, premiers responsables de la conformité
Le fabricant est l'acteur central du dispositif. Qu'il conçoive directement le produit ou le fasse développer pour le commercialiser sous son nom ou sa marque, il doit intégrer la cybersécurité dès la conception et pendant toute la période de support prévue.
Cela implique notamment d'analyser les risques de cybersécurité, de respecter les exigences essentielles du CRA, de gérer les vulnérabilités, de maintenir la documentation technique et de réaliser la procédure d'évaluation de conformité applicable avant la mise sur le marché.
Les éditeurs de logiciels entrent dans la logique de conformité produit
L'une des évolutions importantes du CRA est d'appliquer cette logique de réglementation produit aux logiciels. Un éditeur qui développe et commercialise un logiciel couvert par le règlement peut ainsi être considéré comme son fabricant et assumer les obligations correspondantes.
Les logiciels libres et open source bénéficient toutefois d'un régime particulier. Leur développement ou leur fourniture hors d'une activité commerciale n'est pas traité de la même manière qu'un logiciel commercialisé sur le marché. La qualification du modèle de distribution et du rôle joué par l'organisation devient donc déterminante.
Le règlement crée par ailleurs une catégorie spécifique, le dépositaire de logiciels libres (open-source software steward), soumise à un régime allégé : politique de sécurité documentée, coopération avec les autorités de surveillance du marché et signalement des vulnérabilités activement exploitées dont il a connaissance.
Les importateurs doivent contrôler la conformité avant la mise sur le marché
Lorsqu'un produit provenant d'un pays tiers est introduit sur le marché de l'Union européenne, l'importateur devient un maillon essentiel du contrôle de conformité.
Avant sa mise sur le marché, il doit notamment s'assurer que le fabricant a réalisé les démarches requises et que le produit respecte les exigences applicables. Importer un produit numérique dans l'Union européenne implique donc une responsabilité réglementaire propre, et non un simple rôle logistique.
Les distributeurs ont une obligation de vigilance
Les distributeurs interviennent plus en aval de la chaîne. Leur responsabilité est différente de celle du fabricant, mais ils doivent néanmoins vérifier certains éléments de conformité avant de mettre le produit à disposition.
S'ils ont des raisons de penser qu'un produit ne respecte pas le CRA, ils doivent contribuer à empêcher la mise à disposition d'un produit non conforme et, selon la situation, participer aux mesures correctives prévues par le règlement.
💡 A retenir
Avec le CRA, la cybersécurité devient une responsabilité répartie sur l'ensemble de la chaîne de commercialisation. Fabricants et éditeurs sont au premier rang de la conformité, mais importateurs et distributeurs ont eux aussi des obligations propres. Une entreprise doit donc commencer par identifier précisément son rôle pour déterminer les exigences qui lui sont applicables.
Vous n’êtes ni fabricant ni éditeur ?
Le CRA ne vous impose alors pas d’obligation directe, mais il transforme vos achats. A partir du 11 décembre 2027, vous pourrez exiger de vos fournisseurs une déclaration UE de conformité, une période d’assistance annoncée et une nomenclature logicielle (SBOM). Ces éléments deviennent des critères de sélection et de contractualisation, à intégrer dès maintenant dans votre évaluation des tiers.
Quelles sont les principales obligations du Cyber Resilience Act ?
Le Cyber Resilience Act (CRA) impose d’intégrer la cybersécurité dès la conception des produits comportant des éléments numériques et de la maintenir pendant toute leur durée d’assistance.
L’annexe I du règlement distingue deux catégories d’exigences : celles applicables au produit lui-même (sécurité par défaut, contrôle d’accès, protection des données, réduction des surfaces d’attaque) et celles relatives à la gestion des vulnérabilités tout au long de son cycle de vie.
Intégrer la cybersécurité dès la conception : le Secure by Design
Premier principe : la sécurité doit être intégrée dès les phases de conception et de développement du produit, et non ajoutée après sa mise sur le marché.
Architecture, choix techniques, composants utilisés, mécanismes d'authentification ou encore protection des données doivent ainsi être pensés en fonction des risques de cybersécurité identifiés. L'objectif est de réduire les vulnérabilités à la source plutôt que de dépendre uniquement de correctifs ultérieurs.
Livrer des produits sécurisés par défaut : le Secure by Default
Un produit sécurisé dans sa conception peut rester vulnérable s'il est livré avec une configuration insuffisamment protectrice. Le CRA impose donc également une logique de Secure by Default.
Les paramètres initiaux doivent limiter autant que possible l'exposition aux risques : absence de mots de passe universels ou facilement devinables, réduction des fonctionnalités accessibles inutilement, mécanismes d'authentification adaptés ou encore possibilité de restaurer le produit dans un état sécurisé.
L'utilisateur doit ainsi bénéficier d'un niveau de sécurité approprié dès la première utilisation, sans devoir maîtriser lui-même l'ensemble des paramètres techniques.
Évaluer et documenter les risques de cybersécurité
La conformité au CRA repose également sur une évaluation des risques de cybersécurité propre à chaque produit. Le fabricant doit identifier les menaces et vulnérabilités pertinentes, apprécier leurs conséquences potentielles et déterminer les mesures nécessaires pour les réduire.
Cette analyse accompagne le produit tout au long de son cycle de vie. Elle doit être documentée et, lorsque cela est nécessaire, actualisée pour tenir compte de l'évolution des risques.
Organiser la gestion continue des vulnérabilités
La mise sur le marché ne met pas fin aux responsabilités du fabricant. Celui-ci doit disposer d'un processus permettant d'identifier, documenter, traiter et corriger les vulnérabilités découvertes pendant la période d'assistance du produit.
Cette gestion implique également d'identifier et de documenter les composants et dépendances présents dans le produit, notamment au moyen d'une nomenclature logicielle ou SBOM (Software Bill of Materials) dans un format couramment utilisé et lisible par machine.
Le fabricant doit également disposer d’une politique de divulgation coordonnée des vulnérabilités (CVD), un canal identifié permettant à un chercheur ou à un tiers de lui signaler une faille et un processus de traitement associé. C’est une exigence de l’annexe I, partie II, souvent sous-estimée alors qu’elle conditionne la capacité à détecter une vulnérabilité avant son exploitation.
Maintenir la sécurité grâce aux mises à jour
Le CRA introduit également une véritable logique de maintenance de la cybersécurité dans le temps. Le fabricant doit déterminer une période d'assistance adaptée à la durée pendant laquelle le produit est raisonnablement susceptible d'être utilisé.
Cette période est en principe d'au moins cinq ans, sauf lorsque la durée d'utilisation attendue du produit est inférieure. Pendant cette période, les vulnérabilités doivent être traitées et les mises à jour de sécurité mises à disposition gratuitement, sous réserve des conditions prévues par le règlement.
Une fois publiées, ces mises à jour doivent par ailleurs rester disponibles pendant au moins dix ans à compter de la mise sur le marché du produit ou pendant le reste de la période d'assistance si celle-ci est plus longue.
Documenter et démontrer la conformité au CRA
Enfin, le fabricant doit être capable de prouver que son produit respecte les exigences du règlement. Analyse des risques, caractéristiques de sécurité, processus de gestion des vulnérabilités, essais et éléments relatifs à l'évaluation de conformité doivent alimenter une documentation technique structurée.
Cette documentation ne constitue donc pas une simple formalité administrative, elle permet de retracer les choix réalisés tout au long du développement et de démontrer la conformité du produit aux autorités de surveillance du marché.
💡 A retenir
Le CRA fait passer la cybersécurité d'une logique essentiellement corrective à une logique de responsabilité sur l'ensemble du cycle de vie du produit : concevoir de manière sécurisée, configurer par défaut, évaluer les risques, gérer les vulnérabilités, maintenir les produits à jour et être capable de démontrer chacune de ces actions.
Quelles sont les exigences du CRA en matière de gestion des vulnérabilités ?
Avec le Cyber Resilience Act, la responsabilité du fabricant ne s'arrête pas à la mise sur le marché du produit. Pendant toute sa période d'assistance, il doit organiser une gestion continue des vulnérabilités : les identifier, les analyser, les corriger et, dans certaines situations, les notifier aux autorités compétentes.
L'enjeu est donc de passer d'une gestion ponctuelle des failles à un processus structuré de surveillance et de remédiation tout au long du cycle de vie du produit.
Surveiller les vulnérabilités après la mise sur le marché
Une fois le produit commercialisé, le fabricant doit continuer à identifier et documenter les vulnérabilités susceptibles de l'affecter.
Cette surveillance concerne aussi les composants et dépendances intégrés au produit. La nomenclature logicielle (SBOM) y joue son rôle opérationnel : savoir rapidement si une vulnérabilité découverte dans un composant tiers affecte les produits commercialisés.
Évaluer et corriger les vulnérabilités identifiées
Lorsqu'une vulnérabilité est détectée, le fabricant doit l'analyser et mettre en œuvre les mesures nécessaires pour réduire ou éliminer le risque.
La réponse doit tenir compte notamment de la nature de la faille, de son exploitabilité et de ses conséquences potentielles. Selon le cas, elle peut conduire à la publication d'un correctif, à une modification du produit ou à la mise en place de mesures permettant d'en limiter temporairement l'exploitation.
L'objectif est de disposer d'un processus de remédiation documenté et reproductible, capable de prioriser les vulnérabilités nécessitant une intervention rapide.
Tester, documenter et diffuser les correctifs de sécurité
Corriger une vulnérabilité ne consiste pas uniquement à produire un patch. Les mises à jour de sécurité doivent être préparées, testées et documentées afin d'éviter qu'une correction introduise de nouvelles vulnérabilités ou altère le fonctionnement du produit.
Le fabricant doit également organiser leur diffusion auprès des utilisateurs concernés et fournir les informations nécessaires pour comprendre les risques traités et appliquer les mesures correctives.
Cette gestion des correctifs doit se poursuivre pendant toute la période d'assistance définie pour le produit.
Signaler les vulnérabilités activement exploitées et les incidents graves
Toutes les vulnérabilités découvertes ne déclenchent pas automatiquement une notification aux autorités. Le CRA prévoit en revanche une procédure spécifique lorsqu'un fabricant a connaissance d'une vulnérabilité activement exploitée affectant son produit ou d'un incident grave ayant un impact sur sa sécurité.
Depuis le 11 septembre 2026, ces situations sont soumises à des délais de notification particulièrement courts. Le dispositif prévoit notamment :
- une alerte précoce dans les 24 heures suivant la prise de connaissance ;
- une notification complémentaire dans les 72 heures, apportant des informations plus détaillées sur la vulnérabilité ou l'incident et les premières mesures prises ;
- puis un rapport final, selon les modalités et délais prévus par le règlement.
Ces notifications transitent par la Single Reporting Platform, la plateforme européenne opérée par l'ENISA et destinée à centraliser les signalements prévus par le CRA.
La notification aux autorités ne met pas fin aux obligations du fabricant : celui-ci doit également informer sans retard injustifié les utilisateurs concernés du produit (et lorsque c’est proportionné, l’ensemble de ses utilisateurs) de l’incident ou de la vulnérabilité, ainsi que des mesures correctives qu’ils peuvent appliquer.
Cette obligation ne concerne pas uniquement les nouveaux produits mis sur le marché à partir de 2026. Les obligations de notification s'appliquent également aux produits comportant des éléments numériques déjà mis sur le marché avant le 11 septembre 2026, lorsqu'ils remplissent les conditions prévues par le régime transitoire du règlement.
Produits critiques et classification des risques
Les catégories de produits
La classification dépend de la fonctionnalité principale du produit et non de chacune de ses fonctions accessoires :
- Produits par défaut : la majorité des produits, soumis au socle commun d'exigences
- Produits importants (annexe III) : classe I (19 catégories, dont gestionnaires de mots de passe, navigateurs, VPN, systèmes d'exploitation, routeurs, systèmes SIEM) et classe II (hyperviseurs et environnements d'exécution de conteneurs, pare-feux, systèmes de détection/prévention d'intrusion, microprocesseurs et microcontrôleurs résistants à la manipulation)
- Produits critiques (annexe IV) : notamment cartes à puce, éléments sécurisés et passerelles de compteurs intelligents, pouvant nécessiter une certification européenne de cybersécurité obligatoire
Les niveaux d'exigence
Impacts sur la conformité
Plus un produit est classé haut dans cette échelle, plus les contrôles sont renforcés (documentation plus détaillée, implication d'organismes tiers, délais de mise en conformité plus longs à anticiper— les échéances réglementaires, elles, restent identiques pour toutes les classes).
Marquage CE et Cyber Resilience Act
Le Cyber Resilience Act (CRA) fait de la cybersécurité une exigence de conformité à part entière pour les produits comportant des éléments numériques concernés. Si les obligations de signalement prévues par le règlement s’appliquent depuis le 11 septembre 2026, l’intégration complète des exigences du CRA dans le processus de conformité et de marquage CE interviendra à partir du 11 décembre 2027. Les fabricants doivent donc anticiper dès maintenant l’évaluation de leurs produits et la constitution des preuves de conformité nécessaires.
Quel lien entre le CRA et le marquage CE ?
À partir du 11 décembre 2027, les produits mis sur le marché devront respecter les exigences applicables du CRA pour pouvoir faire l’objet d’une déclaration UE de conformité et porter le marquage CE. Celui-ci attestera que le fabricant a évalué la conformité du produit aux exigences réglementaires qui lui sont applicables, notamment en matière de cybersécurité.
Comment se déroule l’évaluation de conformité au CRA ?
La procédure d’évaluation dépend notamment de la catégorie du produit et des règles prévues par le règlement. Le fabricant doit identifier les exigences applicables, réaliser une évaluation des risques de cybersécurité, mettre en œuvre les exigences essentielles du CRA et suivre la procédure d’évaluation de conformité correspondante.
Selon le produit et la procédure applicable, cette évaluation peut être réalisée par le fabricant lui-même ou nécessiter l’intervention d’un organisme notifié. Une fois la conformité démontrée, le fabricant établit la déclaration UE de conformité avant d’apposer le marquage CE.
Quelle documentation faut-il conserver pour démontrer la conformité au CRA ?
Le fabricant doit constituer une documentation technique permettant de démontrer la conformité du produit au Cyber Resilience Act. Elle doit notamment documenter la conception et le développement du produit, son évaluation des risques de cybersécurité et les mesures mises en œuvre pour satisfaire aux exigences applicables.
La documentation technique et la déclaration UE de conformité doivent être conservées pendant au moins dix ans après la mise sur le marché du produit ou pendant la durée de support si celle-ci est plus longue, afin de pouvoir être présentées aux autorités compétentes.
Quel calendrier pour le Cyber Resilience Act ?
Adoption et entrée en vigueur
Le règlement a été adopté le 23 octobre 2024, publié au Journal officiel de l'UE le 20 novembre 2024 et est entré en vigueur le 10 décembre 2024.
Échéances intermédiaires
Le CRA fixe un cadre commun, mais ses exigences restent volontairement générales : leur mise en œuvre doit encore être précisée selon les différents types de produits numériques. C’est tout l’enjeu des normes harmonisées, actuellement en cours d’élaboration.
Les premiers projets de normes spécifiques aux produits, dites verticales, sont attendus autour du 30 octobre 2026, tandis que d’autres normes, plus transversales, doivent suivre en 2027. Attention toutefois : ces dates correspondent à la remise des projets à la Commission européenne, et non à leur utilisation effective pour démontrer la conformité au CRA. Pour cela, leur référence devra d’abord être publiée au Journal officiel de l’Union européenne (JOUE).
En parallèle, les États membres doivent désigner leurs organismes notifiés chargés de l’évaluation de la conformité d’ici décembre 2026. Le calendrier reste par ailleurs susceptible d’évoluer, un projet d’amendement de la demande de normalisation M/606 prévoyant le décalage de certaines échéances.
Première échéance du CRA
Depuis le 11 septembre 2026, les premières obligations du Cyber Resilience Act sont applicables. Les fabricants doivent désormais respecter les exigences de signalement prévues à l’article 14, notamment en cas de vulnérabilité activement exploitée ou d’incident grave affectant la sécurité d’un produit comportant des éléments numériques.
Cette première échéance concerne également les produits déjà commercialisés qui entrent dans les conditions prévues par le règlement.
Calendrier d'application
La majorité des obligations du règlement (exigences essentielles de l'annexe I, marquage CE, documentation technique complète) s'appliquent à partir du 11 décembre 2027.
💡 A retenir
Si l'application de l'exigence relative au signalement des vulnérabilités ou incidents graves est entrée en vigueur le 11 septembre 2026, l’application générale des exigences du CRA, notamment celles relatives à la conception et à la mise sur le marché des produits, n'interviendra qu'à partir du 11 décembre 2027.
Quelles sanctions en cas de non-conformité ?
Sanctions financières
Le CRA prévoit trois plafonds d'amende, le montant le plus élevé étant retenu :
- jusqu'à 15 millions d'euros ou 2,5 % du chiffre d'affaires annuel mondial pour non-respect des exigences essentielles de l'annexe I ou des obligations des articles 13 et 14 (conception, gestion des vulnérabilités, signalement) ;
- jusqu'à 10 millions d'euros ou 2 % pour le non-respect d'autres obligations du règlement (marquage CE, obligations des importateurs et distributeurs, etc.) ;
- jusqu'à 5 millions d'euros ou 1 % en cas d'informations inexactes, incomplètes ou trompeuses fournies aux organismes notifiés ou aux autorités de surveillance.
Restrictions de commercialisation
Au-delà des amendes, les autorités de surveillance du marché peuvent exiger une mise en conformité, restreindre la mise à disposition d'un produit, en exiger le rappel ou l'interdire purement et simplement sur le marché européen.
Risques réputationnels
Un rappel de produit ou une sanction publiée peut affecter durablement la confiance des clients, partenaires et régulateurs, avec un effet potentiel sur les relations contractuelles et l'accès à certains appels d'offres.
Cyber Resilience Act, NIS2 et ISO 27001 : quelles différences ?
Le CRA sécurise le produit lui-même dès sa conception, NIS2 encadre la gestion du risque cyber au niveau organisationnel et l'ISO 27001 fournit un cadre de management de la sécurité de l'information (SMSI) que les organisations adoptent volontairement. Les trois textes sont complémentaires, une entreprise soumise à NIS2 qui commercialise aussi des produits connectés devra également se conformer au CRA et un SMSI certifié ISO 27001 peut faciliter la démonstration de certaines exigences organisationnelles du CRA.
Comment préparer son organisation au Cyber Resilience Act ?
Se préparer au Cyber Resilience Act (CRA) ne se limite pas à contrôler un produit avant sa mise sur le marché. Le règlement impose d’intégrer la cybersécurité sur tout son cycle de vie, de la conception à la gestion des vulnérabilités après commercialisation. Voici une méthode en 5 étapes clés pour vous guider dans cette mise en conformité.

Infographie
Préparer votre mise en conformité CRA en 5 étapes clés
Télécharger gratuitement notre infographie.
Vous confirmez accepter le traitement de vos données personnelles par BluKanGo, conformément à la Politique de Confidentialité (RGPD) et à recevoir nos communications. Vous pouvez vous désinscrire à tout moment.
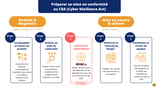
Etape 1: Cartographier les produits concernés par le CRA
La première étape consiste à recenser tous les produits comportant des éléments numériques commercialisés par l’entreprise et à déterminer lesquels entrent dans le champ d’application du CRA (Cyber Resilience Act). Pour chaque produit concerné, l’organisation doit ensuite identifier sa catégorie réglementaire (produit par défaut, produit important ou produit critique) afin de déterminer les exigences et la procédure d’évaluation de conformité applicables.
Etape 2: Réaliser un audit de conformité au Cyber Resilience Act
Une fois le périmètre défini, l’entreprise doit réaliser une analyse d’écart entre ses pratiques actuelles et les exigences essentielles de cybersécurité du CRA, notamment celles prévues à l’annexe I. Cet audit permet d’identifier les mesures déjà en place, les écarts à corriger et les actions à prioriser avant les différentes échéances réglementaires.
Etape 3: Formaliser la gestion et le signalement des vulnérabilités
La gestion des vulnérabilités constitue l’un des chantiers les plus urgents du CRA. L’organisation doit disposer d’un processus documenté permettant de détecter, analyser, corriger et suivre les vulnérabilités affectant ses produits. Elle doit également organiser leur signalement conformément à l’article 14, notamment pour respecter les premières obligations de notification applicables depuis le 11 septembre 2026.
Etape 4: Intégrer la cybersécurité dès la conception avec le Secure by Design
Le CRA impose de prendre en compte la cybersécurité dès la conception et tout au long du cycle de vie du produit et non uniquement avant sa mise sur le marché. Les fabricants doivent donc renforcer leurs pratiques de Secure by Design, par exemple en intégrant l’analyse des risques cyber, les exigences de sécurité, les revues de code, les tests et la gestion des vulnérabilités dans leurs processus de conception et de développement.
Etape 5: Former les équipes aux exigences du Cyber Resilience Act
La conformité au CRA ne relève pas uniquement des équipes cybersécurité. Elle implique également les fonctions produit, développement, conformité, juridique et la direction, qui doivent comprendre leurs responsabilités et les nouvelles exigences applicables. Des actions de sensibilisation et de formation permettent notamment d’harmoniser les pratiques internes et d’intégrer les obligations du CRA dans les processus opérationnels de l’entreprise.
Les erreurs à éviter
Pour éviter ces écueils, la préparation au CRA doit être abordée comme un projet transverse de cybersécurité produit et pas seulement comme un simple exercice de conformité supplémentaire. Voici une liste non exhaustive des écueils à éviter :
- Considérer le CRA comme une contrainte purement documentaire : la conformité repose avant tout sur des processus techniques réels (secure by design, gestion des vulnérabilités), pas seulement sur des dossiers papier.
- Oublier les produits déjà commercialisés : l'obligation de signalement de septembre 2026 s'applique aussi au parc existant, pas uniquement aux nouveaux produits.
- Négliger la gestion des vulnérabilités : c'est l'obligation la plus proche dans le temps et la plus opérationnelle à mettre en place.
- Attendre la dernière minute : entre le signalement (2026) et l'application complète (2027), la marge de préparation se réduit rapidement.
- Travailler en silo entre IT, produit et conformité : la conformité au CRA touche la conception produit, la sécurité informatique et la gouvernance ; elle nécessite une coordination transverse.
Anticiper aujourd’hui la conformité de demain
Le Cyber Resilience Act (CRA) fait de la cybersécurité une exigence applicable aux produits numériques vendus dans l’Union européenne. Pour les fabricants, éditeurs, importateurs et distributeurs, l’échéance ne commence pas en 2027 : dès le 11 septembre 2026, le signalement de certaines vulnérabilités exploitées et des incidents graves devient obligatoire, y compris pour des produits déjà commercialisés.
La priorité immédiate est donc de fiabiliser la détection, la gestion et la notification des vulnérabilités. Cartographier les produits concernés, formaliser ce processus et intégrer le Secure by Design permettent de préparer la conformité tout en renforçant la confiance des clients et partenaires.
Le CRA complète enfin un cadre plus large : NIS2 vise la cybersécurité des organisations, tandis que l’ISO/IEC 27001 structure la gouvernance de la sécurité de l’information.


. . .


 5 min de lecture

