

 5 min de lecture
 ChatGPT
 Mistral
 Perplexity
 Claude
Date de mise à jour 23/09/2026
La gestion des risques renforce la résilience d’une entreprise en lui permettant d’identifier les menaces, les activités critiques et les dépendances susceptibles de perturber son fonctionnement, puis de préparer les réponses nécessaires pour maintenir ses activités et s’adapter.
Dans un contexte marqué par la multiplication des risques climatiques, cyber, opérationnels, réglementaires ou fournisseurs, l’enjeu n’est toutefois plus seulement de savoir quels risques menacent l’entreprise, mais de comprendre comment ils interagissent. Face à ces effets en cascade, des cartographies gérées en silos montrent rapidement leurs limites : renforcer la résilience suppose de disposer d’une vision globale et interconnectée des risques.
Dans cet article, vous découvrirez ce qu’est la résilience d’entreprise, ses 7 dimensions, les principaux risques à prendre en compte et une méthode en 6 étapes pour renforcer la capacité d’adaptation de l’entreprise. Nous verrons aussi comment intégrer les risques ESG, mesurer la résilience et mieux coordonner les réponses grâce à une gestion unifiée des risques (IRM).
Qu’est-ce que la résilience d’une entreprise ?
La résilience d’une entreprise désigne sa capacité à anticiper une perturbation, à en absorber les conséquences, à maintenir ses activités essentielles, puis à adapter son fonctionnement et à se rétablir durablement.
Elle ne consiste donc pas à vouloir empêcher tous les incidents, objectif impossible, mais à construire une organisation capable de continuer à fonctionner malgré l’incertitude.
Cette approche rejoint celle de la norme ISO 22316 sur la résilience organisationnelle, qui associe la résilience à la capacité d’une organisation à absorber les chocs et à s’adapter dans un environnement en évolution.
Une entreprise véritablement résiliente ne cherche donc pas seulement à revenir à la situation antérieure. Elle utilise également chaque perturbation pour apprendre, corriger ses vulnérabilités et renforcer sa capacité à faire face aux événements futurs.
Quelle différence entre gestion des risques, continuité d’activité, gestion de crise et résilience ?
Gestion des risques, continuité d’activité, gestion de crise et résilience sont étroitement liées, mais elles ne répondent pas à la même question.
La gestion des risques anticipe, la continuité d’activité maintient les fonctions essentielles, la gestion de crise organise la réaction et la résilience englobe ces différentes capacités pour permettre à l’entreprise de s’adapter et de se rétablir.
Ces démarches ne sont donc pas concurrentes, elles constituent différentes composantes d’une même capacité organisationnelle.
Quelles sont les 7 dimensions de la résilience ?
La résilience d’une entreprise peut être décomposée en sept dimensions complémentaires : anticiper, prévenir, absorber, continuer, s’adapter, se rétablir et apprendre.

Infographie
Les 7 dimensions de la résilience organisationnelle
Télécharger gratuitement votre infographie.
Vous confirmez accepter le traitement de vos données personnelles par BluKanGo, conformément à la Politique de Confidentialité (RGPD) et à recevoir nos communications. Vous pouvez vous désinscrire à tout moment.
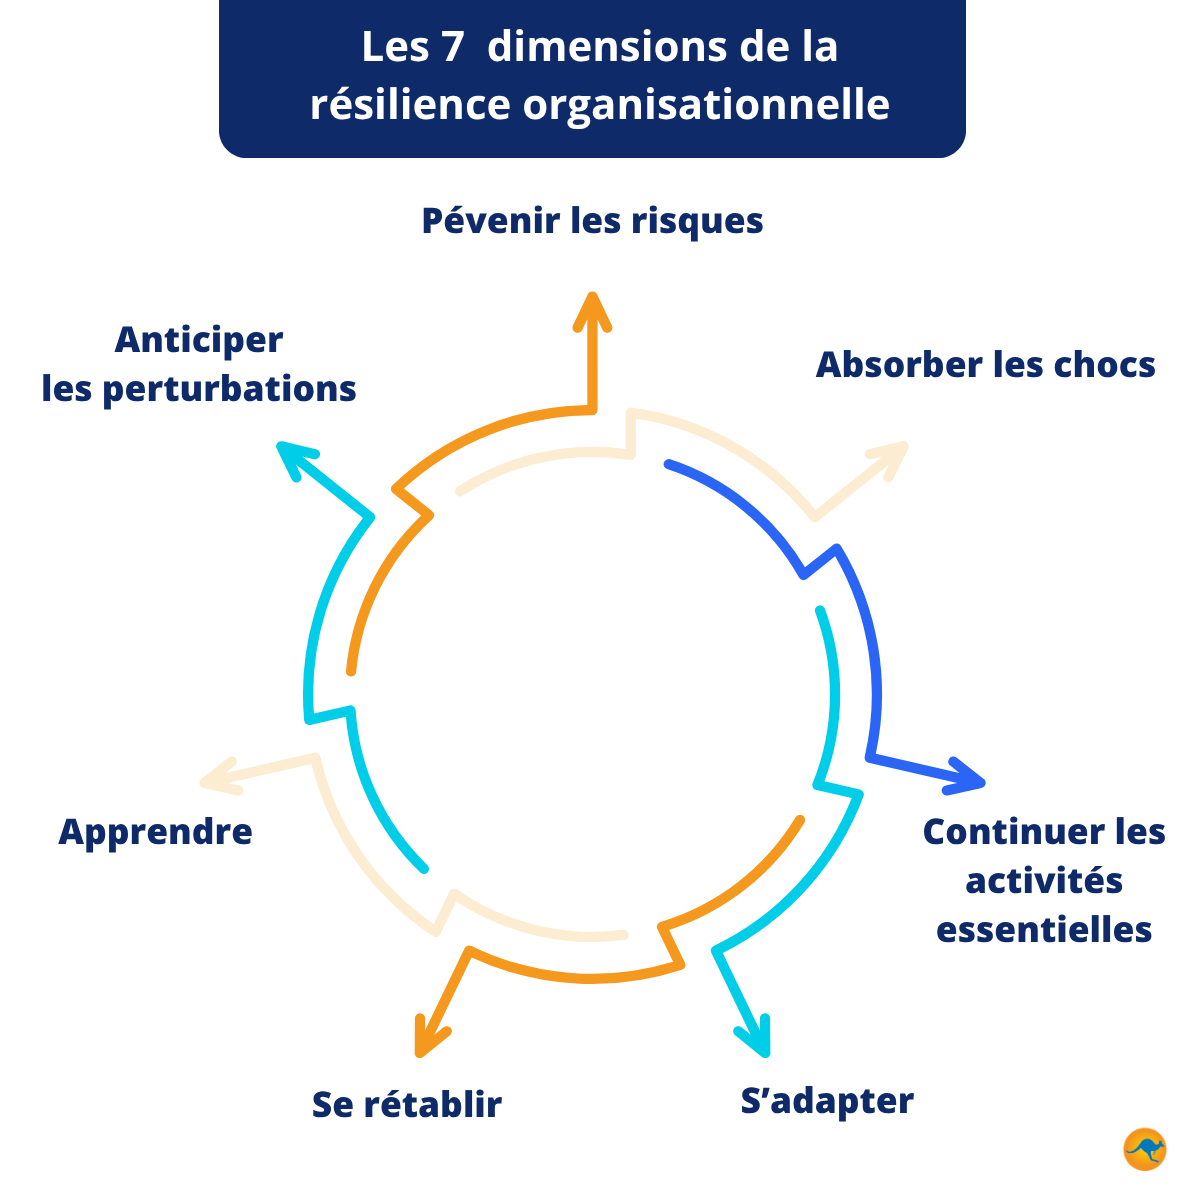
1. Anticiper les perturbations
Anticiper consiste à identifier les menaces, les évolutions de l’environnement et les signaux faibles avant qu’ils ne se transforment en perturbations majeures.
2. Prévenir les risques
La prévention vise à réduire la probabilité qu’un événement survienne ou à limiter sa gravité grâce à des mesures de maîtrise adaptées.
3. Absorber le choc
Lorsqu’un événement se produit, l’entreprise doit pouvoir en limiter les conséquences immédiates. Marges de sécurité, redondances, stocks ou solutions de repli peuvent notamment contribuer à cette capacité d’absorption.
4. Continuer les activités essentielles
L’objectif est de maintenir les fonctions indispensables pendant la perturbation, même lorsque l’organisation ne peut plus fonctionner dans ses conditions habituelles.
5. S’adapter
Lorsque l’environnement change durablement, l’entreprise doit être capable de modifier son organisation, ses processus, ses ressources ou encore ses approvisionnements en accord.
6. Se rétablir
Après la perturbation, l’organisation doit retrouver un niveau de fonctionnement normal ou acceptable dans un délai maîtrisé.
7. Apprendre
Enfin, chaque incident, exercice ou crise doit permettre d’améliorer le dispositif existant.
La résilience fonctionne ainsi comme une boucle d’amélioration continue : anticiper, faire face, apprendre, puis mieux se préparer au prochain événement.
Comment la gestion des risques renforce-t-elle la résilience ?
La gestion des risques contribue à la résilience en permettant à l’entreprise de comprendre son exposition avant qu’une perturbation ne survienne.
Elle agit principalement à quatre niveaux : anticiper les événements, identifier les activités et dépendances critiques, préparer les réponses et apprendre des perturbations passées.
Sans cette connaissance de l’exposition, l’entreprise peut difficilement déterminer ce qu’elle doit protéger en priorité, dimensionner ses dispositifs de continuité ou décider où concentrer ses investissements.
Comment anticiper les événements susceptibles de perturber l’activité ?
L’anticipation commence par l’identification des risques et la surveillance des signaux faibles. Évolutions réglementaires, tensions d’approvisionnement, alertes météorologiques, changements technologiques ou incidents survenus chez des acteurs comparables peuvent révéler une évolution de l’exposition. Plus un événement potentiel est détecté tôt, plus l’entreprise dispose de leviers pour réduire sa probabilité d’occurrence, limiter ses conséquences ou préparer une solution alternative.
Comment identifier les activités, ressources et dépendances critiques ?
Une activité critique est une activité dont l’interruption pourrait compromettre le fonctionnement de l’entreprise. L’enjeu consiste donc à identifier non seulement ces activités, mais aussi tout ce dont elles dépendent : processus, systèmes d’information, fournisseurs, infrastructures, compétences, énergie, eau ou autres ressources naturelles. Cette analyse est essentielle car une dépendance critique invisible peut devenir un point de rupture lorsque survient une perturbation.
Comment préparer les réponses avant que le risque ne se matérialise ?
Une organisation résiliente n’attend pas la crise pour décider comment réagir.
Les risques prioritaires doivent être associés à des mesures de prévention, contrôles, redondances, solutions de repli, plans de continuité et scénarios de crise, avec des responsabilités définies à l’avance. Une réponse préparée est généralement plus rapide, plus coordonnée et plus maîtrisée qu’une réponse improvisée dans l’urgence.
Comment apprendre des incidents pour renforcer l’organisation ?
La résilience repose également sur la capacité à transformer chaque incident en source d’apprentissage. Retours d’expérience, audits, exercices et analyses post-incident doivent alimenter la cartographie des risques, les plans d’action et les dispositifs de continuité. Cette boucle d’amélioration permet progressivement de passer d’une organisation qui subit les perturbations à une organisation capable de les anticiper et de s’y adapter.
Quels risques menacent la résilience d’une entreprise ?
Six grandes familles de risques peuvent affecter la résilience d’une organisation : risques opérationnels et industriels, cyber et numériques, fournisseurs, climatiques et environnementaux, sociaux et humains, réglementaires, financiers et réputationnels. Mais la principale difficulté ne vient pas nécessairement de chaque risque pris séparément. Elle réside souvent dans leur combinaison et les effets en cascade qu’ils peuvent provoquer.
Risques opérationnels et industriels
Les risques opérationnels regroupent les événements susceptibles d’affecter directement la capacité de l’entreprise à produire, fonctionner ou livrer.
Il peut s’agir d’une défaillance d’équipement, d’un accident, d’une rupture de production, de l’indisponibilité d’un site ou encore d’une erreur de processus.
Risques cyber et numériques
Les risques cyber concernent les événements susceptibles de compromettre les systèmes d’information, les infrastructures numériques ou les données de l’organisation : cyberattaque, indisponibilité du SI, perte de données ou dépendance à des prestataires TIC.
Les cadres européens récents, notamment NIS2 et DORA pour le secteur financier, placent d’ailleurs la capacité à résister aux incidents numériques et à les gérer au cœur des dispositifs de maîtrise des risques.
Risques fournisseurs et chaîne d’approvisionnement
Une entreprise dépend rarement de ses seules ressources internes.
Défaillance d’un fournisseur, pénurie, source unique d’approvisionnement, concentration géographique ou tensions géopolitiques peuvent rapidement compromettre la continuité des opérations. La résilience de l’entreprise dépend donc aussi de celle de sa chaîne de valeur.
Risques climatiques et environnementaux
Les risques climatiques comprennent à la fois les risques physiques et les risques de transition. Les premiers regroupent les aléas tels que les inondations, canicules, tempêtes, incendies ou situations de stress hydrique.
Les seconds découlent notamment de l’évolution des réglementations, des marchés, des technologies et des attentes des parties prenantes.
Dans les deux cas, leurs conséquences peuvent toucher directement les sites, les ressources, les approvisionnements et les coûts de l’entreprise.
Risques sociaux et de droits humains
La résilience repose également sur les femmes et les hommes qui permettent à l’organisation de fonctionner.
Absentéisme, accidents du travail, perte de compétences critiques, tensions sociales, difficultés de recrutement ou atteintes aux droits humains dans la chaîne de valeur peuvent fragiliser la capacité à maintenir l’activité et à se rétablir.
Risques réglementaires, financiers et réputationnels
Ces risques peuvent constituer la conséquence finale d’autres événements insuffisamment maîtrisés. Une perturbation opérationnelle, sociale, environnementale ou cyber peut ainsi déboucher sur une non-conformité, des sanctions, des pertes financières, une difficulté d’accès au financement ou une dégradation de la confiance des clients et investisseurs.
💡A retenir
Les enjeux ESG ne constituent pas un univers parallèle au risk management. Les risques environnementaux, sociaux et de gouvernance peuvent affecter directement les opérations, les ressources, les fournisseurs et, in fine, la continuité de l’entreprise.
Pourquoi une gestion des risques en silos limite-t-elle la résilience ?
Une gestion des risques en silos limite la résilience parce qu’un même événement peut déclencher plusieurs risques simultanément.
Lorsque les risques ESG, QHSE, cyber, fournisseurs, financiers ou réglementaires sont analysés séparément, leurs dépendances deviennent plus difficiles à identifier. Les effets en cascade restent invisibles et les différentes fonctions peuvent poursuivre des priorités différentes.
Comment un même événement peut-il générer plusieurs risques ?
Prenons l’exemple d’une inondation touchant un site industriel.
L’événement initial est climatique, mais ses conséquences ne le sont pas. L’inondation peut interrompre la production, rendre un site inaccessible, perturber certains fournisseurs, affecter les salariés, générer des pertes financières et empêcher l’entreprise de respecter ses engagements clients.
L’effet domino apparaît rapidement. L’inondation provoque d’abord une interruption de l’activité. Celle-ci peut ensuite désorganiser les approvisionnements et les flux logistiques, affecter les conditions de travail ou la disponibilité des équipes, puis entraîner des retards, des surcoûts ou des pertes de chiffre d’affaires. Si l’entreprise n’est plus en mesure de tenir ses engagements, les conséquences peuvent enfin atteindre la relation client et, à terme, sa réputation.
En quelques étapes, un aléa climatique initial devient ainsi un risque opérationnel, humain, financier et réputationnel. Ce n’est donc pas seulement la nature du risque qu’il faut analyser, mais aussi sa capacité à se propager à travers les différentes fonctions de l’entreprise.
Un risque n’appartient donc pas toujours à une seule catégorie : il circule dans l’organisation.
Qu’est-ce qu’un effet en cascade entre risques ?
Un effet en cascade, ou effet domino, apparaît lorsqu’un risque qui se matérialise déclenche ou aggrave d’autres risques.
La défaillance d’un fournisseur critique peut, par exemple, provoquer une rupture de production. Celle-ci peut entraîner des retards de livraison, puis des pénalités contractuelles et finalement une perte de confiance des clients.
Analysés séparément, ces risques semblent distincts. Reliés entre eux, ils révèlent un même scénario de vulnérabilité.
Pourquoi des cartographies séparées donnent-elles une vision fragmentée ?
Dans de nombreuses organisations, chaque fonction possède ses propres référentiels.
Ces cartographies peuvent utiliser des méthodes, outils et échelles de cotation différents.
Cela résulte à ce que certains risques soient comptabilisés plusieurs fois, d’autres échappent à la consolidation et les niveaux de criticité deviennent difficiles à comparer. L’entreprise peine alors à répondre à une question pourtant essentielle :
Quels sont réellement les risques les plus critiques pour notre continuité d’activité ?
Pourquoi la résilience nécessite-t-elle une vision unifiée des risques ?
La gestion unifiée des risques permet de rapprocher les différentes cartographies et sources de données pour faire apparaître les interdépendances, partager les priorités et coordonner les plans d’action.
Il ne s’agit pas de supprimer l’expertise des différentes fonctions, au contraire, l’objectif est de relier ces expertises autour d’un langage commun et d’une vision partagée de l’exposition de l’entreprise.
Comment renforcer la résilience grâce à la gestion des risques ? La méthode en 6 étapes clés
Pour renforcer sa résilience, une entreprise peut structurer sa démarche autour de six étapes clé, cette méthode permet de passer progressivement de la connaissance des risques à une véritable capacité de réponse et d’adaptation.
Infographie
6 étapes clés pour renforcer la résilience de votre entreprise
Télécharger gratuitement votre infographie.
Vous confirmez accepter le traitement de vos données personnelles par BluKanGo, conformément à la Politique de Confidentialité (RGPD) et à recevoir nos communications. Vous pouvez vous désinscrire à tout moment.
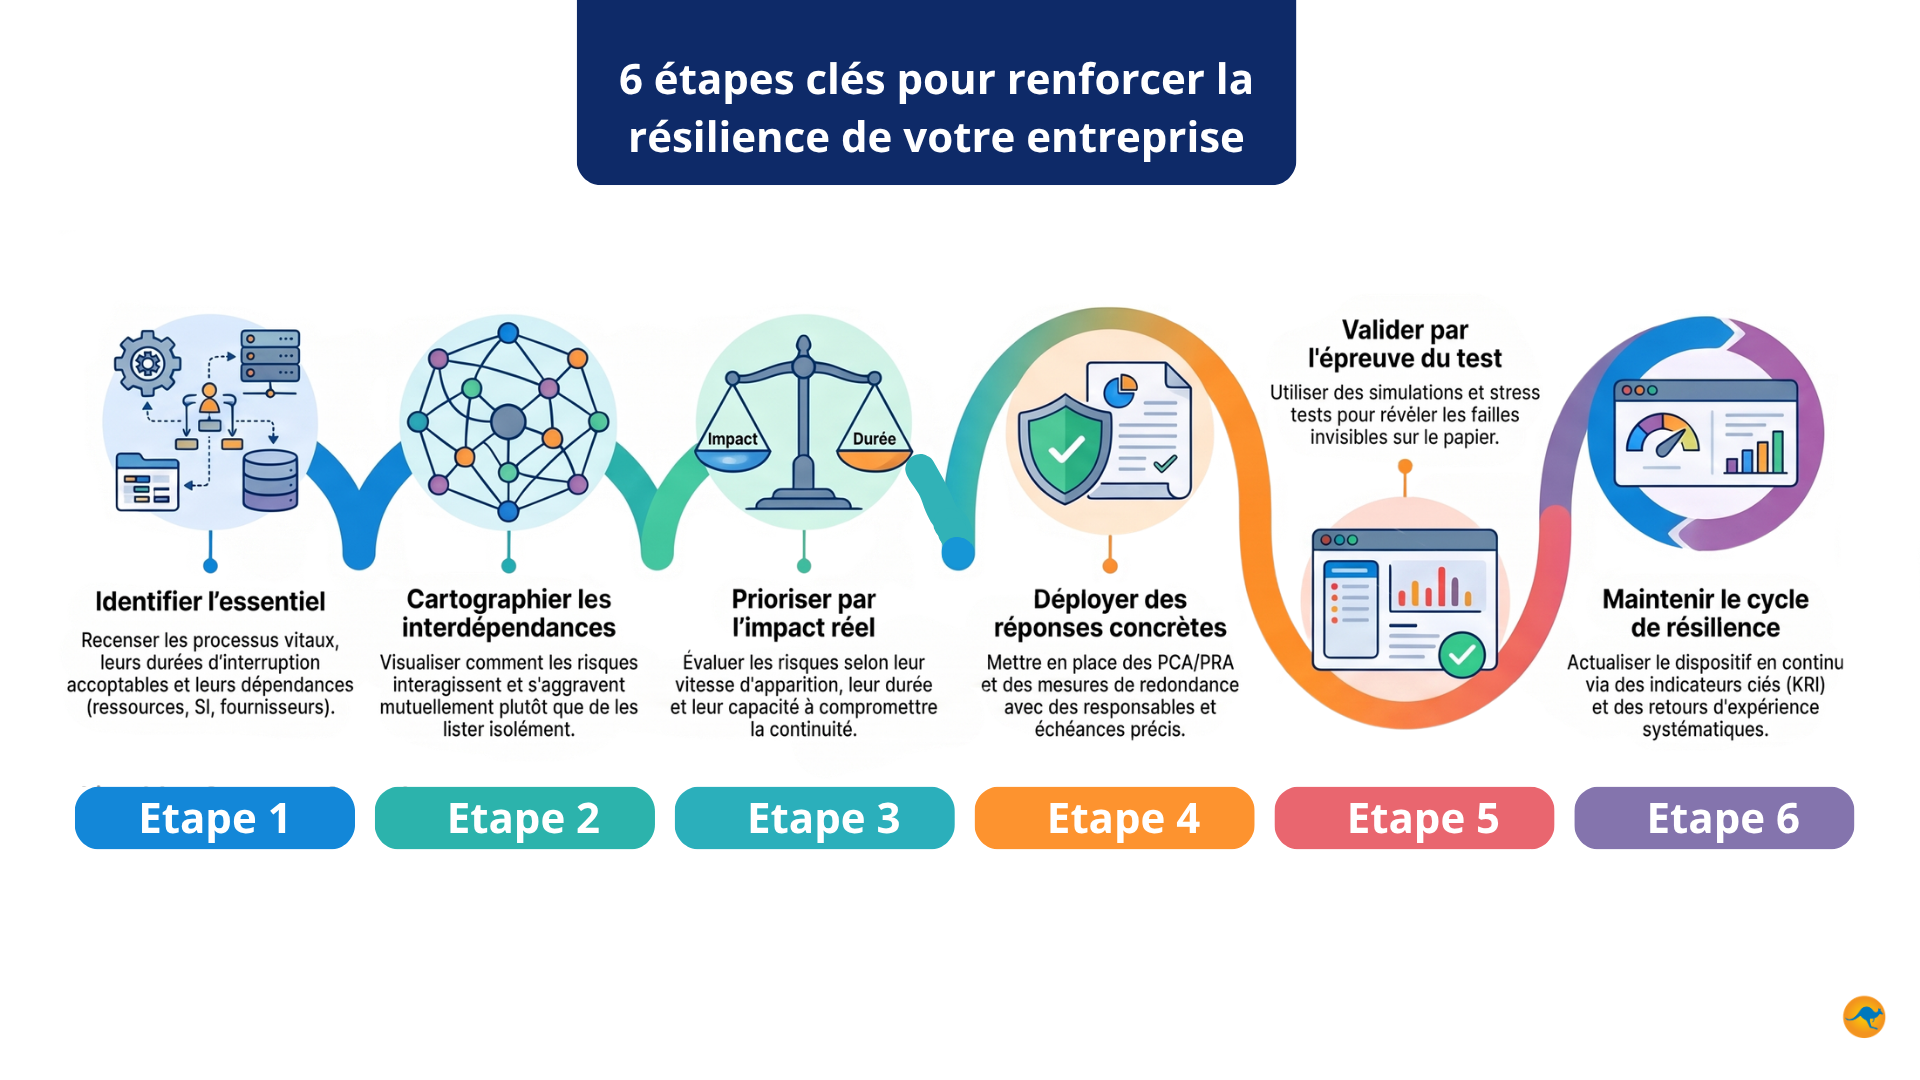
Étape 1 : Identifier les activités et ressources critiques
Identifier les activités critiques consiste à déterminer ce que l’entreprise doit absolument préserver ou rétablir rapidement pour continuer à fonctionner.
Il ne s’agit donc pas seulement de dresser la liste des processus importants.
L’entreprise doit identifier ceux dont l’interruption aurait les conséquences les plus fortes sur son activité, ses clients, ses collaborateurs ou ses obligations.
Pour chaque activité critique, elle peut ensuite déterminer la durée maximale d’interruption acceptable et recenser les ressources indispensables à son fonctionnement : systèmes d’information, sites, équipements, compétences clés, fournisseurs, énergie, eau, matières premières ou encore données.
Cette première analyse permet ainsi d’obtenir une vision structurée des activités critiques et de leurs principales dépendances, et de repérer les ressources dont la défaillance pourrait fragiliser l’ensemble de l’organisation.
Étape 2 : Cartographier les risques et leurs interdépendances
Cartographier les risques pour renforcer la résilience consiste à comprendre non seulement quels événements peuvent perturber l’entreprise, mais aussi comment leurs conséquences peuvent se propager dans l’organisation.
Une cartographie classique fondée sur une succession de risques indépendants atteint rapidement ses limites. Une cyberattaque peut, par exemple, provoquer une interruption d’activité, perturber la relation client, générer des pertes financières puis affecter la réputation de l’entreprise.
Pour chaque activité critique, il faut donc identifier les événements susceptibles de provoquer une perturbation (risques cyber, climatiques, opérationnels, humains, fournisseurs, réglementaires ou financiers) puis rechercher les relations de dépendance et les effets en cascade entre ces risques.
À l’issue de cette étape, l’entreprise dispose d’une cartographie consolidée montrant les risques, leurs causes, leurs conséquences et leurs interactions, plutôt que d’un simple inventaire de menaces.
Étape 3 : Évaluer les impacts et prioriser les risques
Prioriser les risques consiste à identifier les scénarios susceptibles de compromettre réellement la continuité ou la capacité d’adaptation de l’organisation.
La traditionnelle combinaison entre probabilité et impact constitue un premier niveau d’analyse, mais elle ne suffit pas toujours pour apprécier la résilience. D’autres dimensions peuvent être prises en compte : vitesse d’apparition du risque, durée potentielle de la perturbation, niveau de maîtrise existant, capacité de récupération ou encore horizon temporel.
Cette lecture élargie permet notamment de mieux considérer les événements rares mais susceptibles de provoquer des conséquences majeures (cygnes noirs), ainsi que les risques dont les effets se développent progressivement.
L’entreprise peut alors hiérarchiser les scénarios qui nécessitent le plus haut niveau de préparation et concentrer ses moyens sur les perturbations susceptibles d’affecter durablement ses activités critiques.
Étape 4 : Définir les mesures de prévention et de continuité
Une stratégie de résilience doit traduire chaque risque prioritaire en mesures concrètes de prévention, de continuité et de réponse.
Selon la vulnérabilité identifiée, l’entreprise peut renforcer ses contrôles, sécuriser certaines ressources, créer des redondances, diversifier ses approvisionnements ou prévoir des solutions alternatives. Pour les scénarios susceptibles d’interrompre l’activité, cette préparation peut également s’appuyer sur un plan de continuité d’activité (PCA), un plan de reprise d’activité (PRA) ou un dispositif de gestion de crise. L’enjeu est surtout d’éviter des plans déconnectés de l’analyse des risques. Chaque mesure doit répondre à une vulnérabilité clairement identifiée et être associée à un responsable, une échéance et des modalités de suivi.
Cette étape transforme ainsi la cartographie des risques en plans d’action et dispositifs de continuité directement reliés aux vulnérabilités prioritaires.
Étape 5 : Tester les scénarios et la capacité de réponse
Tester la résilience consiste à vérifier, dans des conditions proches du réel, si l’organisation est effectivement capable de réagir à une perturbation majeure.
Un dispositif de continuité parfaitement documenté peut révéler ses limites dès qu’il est confronté à la réalité. Simulations, exercices de crise, stress tests ou tests de PCA et de PRA permettent de confronter les procédures aux contraintes opérationnelles.
Ces exercices mettent souvent au jour des fragilités difficiles à détecter sur le papier : délais de reprise irréalistes, responsabilités mal comprises, dépendances oubliées, difficultés de communication ou solutions de secours insuffisantes.
Les enseignements tirés de chaque exercice permettent ensuite d’ajuster les plans existants et de corriger les vulnérabilités identifiées, pour rapprocher progressivement la réponse prévue de la capacité réelle de l’organisation.
Étape 6 : Suivre, apprendre et adapter en continu
Piloter la résilience dans la durée consiste à intégrer les enseignements des incidents, des exercices et de l’évolution des risques dans une amélioration continue du dispositif.
Une organisation peut être préparée à un scénario aujourd’hui et devenir vulnérable quelques mois plus tard. Nouveaux fournisseurs, transformation du système d’information, évolution réglementaire, changement climatique, nouveaux marchés ou réorganisation interne peuvent modifier rapidement son exposition.
Le suivi des incidents, les indicateurs de risque (KRI), les audits, les retours d’expérience et la réévaluation régulière des scénarios permettent de détecter ces évolutions et d’adapter les mesures existantes.
Ces informations peuvent être réunies dans un tableau de bord de résilience régulièrement actualisé, afin de suivre l’évolution des risques, l’efficacité des mesures mises en place et les éventuels besoins d’adaptation.
La résilience devient alors une capacité dynamique plutôt qu’un dispositif figé, l’organisation observe les changements, apprend de chaque perturbation et ajuste continuellement ses moyens de prévention, de continuité et de réponse.
Comment intégrer les risques ESG dans une stratégie de résilience ?
Intégrer les risques ESG à une stratégie de résilience consiste à considérer les aléas climatiques, vulnérabilités sociales et risques de la chaîne de valeur comme des facteurs directs de continuité d’activité.
La double matérialité permet ensuite de relier ces risques aux impacts et opportunités associés aux enjeux de durabilité.
Comment intégrer les risques climatiques et environnementaux ?
La première étape consiste à distinguer risques physiques et risques de transition.
Les risques physiques peuvent être aigus, comme une inondation ou une tempête, ou chroniques, comme l’augmentation des températures ou le stress hydrique.
Les risques de transition résultent notamment de l’évolution des réglementations, marchés, technologies ou attentes des clients.
Dans les deux cas, l’analyse doit déterminer comment ces évolutions peuvent affecter les sites, les approvisionnements, les ressources et les coûts de l’entreprise.
Comment prendre en compte les vulnérabilités sociales ?
Les facteurs sociaux peuvent également conditionner la continuité de l’activité.
La cartographie doit notamment prendre en compte la santé et la sécurité, les conditions de travail, les compétences critiques, la dépendance à certaines personnes clés et les risques relatifs aux droits humains, notamment chez les fournisseurs.
Ces vulnérabilités influencent directement la capacité de l’entreprise à maintenir ses opérations pendant une perturbation puis à retrouver un fonctionnement normal.
Comment intégrer les risques liés à la chaîne de valeur ?
Fournisseurs, sous-traitants et partenaires doivent être considérés à la fois comme des acteurs de la chaîne de valeur et comme des sources potentielles de vulnérabilité opérationnelle et ESG. Dépendances géographiques, ressources critiques, concentration des approvisionnements et pratiques sociales ou environnementales des tiers doivent donc être intégrées à l’analyse.
Comment relier impacts, risques et opportunités ?
La double matérialité permet d’examiner simultanément deux perspectives : les impacts de l’entreprise sur l’environnement et la société (la matérialité d’impact) et les effets financiers que les enjeux de durabilité peuvent produire sur l’entreprise (la matérialité financière).
Ce croisement aide à identifier les enjeux susceptibles d’influencer réellement la capacité de l’organisation à fonctionner et à s’adapter.
L’objectif est ainsi de faire sortir les enjeux ESG d’un exercice de reporting isolé pour les intégrer au pilotage global des risques et de la résilience.
Quels indicateurs permettent de mesurer la résilience ?
La résilience d’une entreprise ne peut pas être résumée à un indicateur unique.
Elle doit être suivie à travers un ensemble d’indicateurs portant sur l’exposition aux risques, les incidents, la continuité, les fournisseurs, le cyber, le climat, les plans d’action et les tests.
Pour conserver un tableau de bord exploitable, mieux vaut sélectionner une dizaine d’indicateurs réellement décisionnels, définir des seuils d’alerte et les suivre à intervalles réguliers.
Surtout, les indicateurs consolidés provenant de plusieurs fonctions donnent une lecture beaucoup plus utile de la résilience que la multiplication de tableaux de bord indépendants.
Comment la gestion unifiée des risques améliore-t-elle la résilience ?
La gestion unifiée des risques, ou Integrated Risk Management (IRM), améliore la résilience en rapprochant les cartographies, les données, les plans d’action et la gouvernance.
Son objectif est de donner aux décideurs une vision globale de l’exposition de l’entreprise et des interdépendances entre les risques.
Une cartographie commune des risques
Un référentiel partagé et des échelles de cotation comparables permettent de consolider les risques ESG, QHSE, cyber, fournisseurs, conformité et opérationnels.
Cette approche facilite l’identification des risques qui se recoupent, s’accumulent ou partagent les mêmes causes.
Des données et indicateurs consolidés
Rapprocher les différentes sources de données réduit les doublons, les incohérences et les angles morts.
Les indicateurs de risque et de résilience peuvent alors reposer sur une base commune, cohérente et actualisée.
Des plans d’action coordonnés
Une même action peut contribuer à maîtriser plusieurs risques. À l’inverse, deux plans élaborés séparément peuvent parfois poursuivre des objectifs contradictoires.
La coordination permet de réduire les redondances, de sécuriser les arbitrages et de clarifier les responsabilités.
Une gouvernance transverse des risques
Une gestion unifiée suppose également un pilotage partagé entre les différentes fonctions concernées : direction, RSE, QHSE, sécurité des systèmes d’information, achats, conformité et finance.
Chacun conserve son expertise, mais les décisions s’appuient sur une grille de lecture commune.
Une vision globale pour faciliter la décision
Face à une crise ou à un arbitrage d’investissement, la direction doit pouvoir répondre rapidement à quelques questions essentielles :
Quelles activités sont réellement exposées ?
Quelles dépendances peuvent provoquer une rupture ?
Quels risques peuvent se propager ?
Quelles actions faut-il prioriser ?
Gestion des risques et résilience : quelles erreurs éviter ?
Même lorsqu’une organisation dispose déjà d’une cartographie des risques et de plans de continuité, certaines pratiques peuvent réduire fortement l’efficacité de sa démarche.
1. Se concentrer uniquement sur les risques les plus probables
Un événement rare peut avoir des conséquences majeures. La résilience suppose donc de prendre également en compte les scénarios peu fréquents mais susceptibles de compromettre durablement la continuité.
2. Traiter chaque famille de risques séparément
Cette approche masque les interdépendances et les effets en cascade entre risques opérationnels, ESG, cyber, fournisseurs ou financiers.
3. Confondre cartographie des risques et résilience
Identifier un risque ne signifie pas être capable d’y faire face. La résilience commence lorsque l’organisation transforme cette connaissance en capacité concrète de prévention, de continuité, de réponse et d’adaptation.
4. Construire des plans sans les tester
Un PCA ou un PRA jamais éprouvé peut donner une fausse impression de sécurité.
Les exercices permettent de confronter les dispositifs théoriques aux conditions réelles.
5. Négliger les dépendances fournisseurs
La perturbation peut naître en dehors de l’entreprise. Un fournisseur critique sans solution alternative constitue donc une vulnérabilité directe pour la continuité d'activité.
6. Traiter les risques ESG séparément des risques d’entreprise
Les risques climatiques, environnementaux et sociaux peuvent affecter les sites, les équipes, les approvisionnements et les coûts. Ils doivent donc être intégrés à la lecture globale des risques.
7. Ne pas réévaluer régulièrement les scénarios
Une cartographie représente l’exposition de l’entreprise à un instant donné.
Sans mise à jour régulière, elle finit par décrire les risques d’hier plutôt que les vulnérabilités d’aujourd’hui.
De la maîtrise des risques à l’entreprise résiliente
La résilience ne consiste pas à prévoir chaque crise. Elle consiste à construire une organisation capable de faire face à ce qu’elle n’avait pas nécessairement prévu.
Cela suppose bien sûr d’identifier et de maîtriser les risques. Mais dans un environnement où les vulnérabilités climatiques, cyber, opérationnelles, humaines ou fournisseurs s’entrecroisent, la multiplication de cartographies indépendantes atteint rapidement ses limites.
L’enjeu devient alors de comprendre comment les risques sont reliés, comment ils peuvent se propager et quelles activités ils sont susceptibles de compromettre.
C’est précisément ce que permet une gestion unifiée des risques : rapprocher les expertises, consolider les données, rendre visibles les interdépendances et coordonner les réponses autour de priorités communes.
La gestion des risques ne sert alors plus uniquement à prévenir les incidents. Elle devient un véritable outil de pilotage de la résilience, au service d’une entreprise capable d’anticiper, de continuer à fonctionner, d’apprendre et de s’adapter dans la durée.
. . .

 5 min de lecture

