 13 min de lecture


Date de mise à jour 13/11/2026
Cyberattaques, ruptures d'approvisionnement, nouvelles obligations réglementaires, accidents opérationnels, controverses RSE : les organisations font face à une multiplication et une intrication croissante de leurs risques. Un incident chez un fournisseur peut aujourd'hui déclencher un arrêt de production, exposer une non-conformité réglementaire et nourrir une crise réputationnelle en quelques heures.
Qu'est-ce qu'une cartographie des risques en IRM ?
Définition de la cartographie des risques
Une cartographie des risques en IRM (Integrated Risk Management), ou cartographie des risques intégrée ou unifiée, est une représentation structurée des risques d'une organisation permettant de les identifier, évaluer, hiérarchiser et piloter dans un référentiel unique afin de faciliter la prise de décision et la résilience de l'entreprise.
Concrètement, elle prend la forme d'un référentiel de risques associé à une matrice de visualisation (probabilité/gravité), commun à l'ensemble des directions (QHSE, RSE, IT, achats, RH, finance) plutôt qu'une somme de documents disjoints.
Quelle différence entre une cartographie classique et une cartographie IRM ?
La différence ne tient pas à l'outil, mais à la philosophie de gestion des risques : passer d'une logique de conformité en silo à une logique de pilotage transverse.
Dans une cartographie traditionnelle, chaque direction évalue « son » risque avec sa propre échelle de gravité, ce qui rend toute comparaison impossible. Dans une démarche IRM, un même référentiel de cotation permet de comparer un risque cyber, un risque fournisseur et un risque environnemental sur une base commune, ce qui constitue la condition indispensable pour prioriser les investissements et arbitrer entre directions.
Pourquoi est-elle devenue indispensable ?
La pression réglementaire et les attentes de gouvernance rendent la cartographie des risques intégrée difficile à contourner :
- NIS2 : la directive européenne sur la cybersécurité, en cours de transposition en France via la loi Résilience, élargit fortement le périmètre des entités soumises à une obligation de gestion des risques cyber et impose une analyse de risques formalisée, documentée et régulièrement mise à jour.
- DORA : le règlement européen sur la résilience opérationnelle numérique, applicable depuis janvier 2025 pour le secteur financier, exige une cartographie des risques informatiques et des prestataires tiers critiques, avec une évaluation de criticité par fournisseur.
- ISO 27001 : la norme de référence sur le management de la sécurité de l'information repose structurellement sur une méthodologie d'appréciation des risques (identification des actifs, menaces, vulnérabilités, traitement).
- ISO 9001 : depuis sa révision de 2015, la norme qualité impose une « approche par les risques » intégrée au système de management, et non plus un traitement des non-conformités a posteriori.
- ISO 14001 : la norme environnementale demande d'identifier les risques et opportunités liés aux enjeux environnementaux dans le contexte de l'organisation.
- Gouvernance des risques : les comités de direction et les conseils d'administration attendent désormais un reporting de risques consolidé et actualisé, plutôt qu'une juxtaposition de tableaux de bord métiers.
Chacune de ces exigences, prise isolément, pourrait justifier une cartographie sectorielle. C'est leur cumul et le besoin de démontrer une gestion des risques cohérente à l'échelle de l'organisation, qui rend l'approche IRM nécessaire.
Notre méthode pour construire une cartographie des risques intégrée

Infographie
Les 7 étapes pour construire une cartographie des risques en IRM
Télécharger gratuitement notre infographie.
Vous confirmez accepter le traitement de vos données personnelles par BluKanGo, conformément à la Politique de Confidentialité (RGPD) et à recevoir nos communications. Vous pouvez vous désinscrire à tout moment.
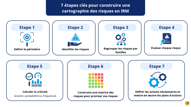
Etape 1 : Définir le périmètre de l'analyse
La qualité d'une cartographie des risques dépend d'abord de la clarté de son périmètre. Avant de recenser les risques, il faut déterminer précisément ce que l'on souhaite étudier.
Ce travail de cadrage porte généralement sur plusieurs dimensions :
-
les sites concernés ;
-
les processus métiers couverts ;
-
les activités incluses dans l analyse ;
-
les entités juridiques et filiales ;
-
les fournisseurs et partenaires critiques.
Une entreprise qui cherche à cartographier l'ensemble de ses risques n'a pas les mêmes besoins qu'un site industriel ou qu'une filiale prise isolément. Le périmètre retenu doit rester cohérent avec les objectifs de l'exercice.
Etape 2 : Identifier les risques
L'identification combine plusieurs sources pour éviter les angles morts : ateliers avec les responsables métiers, entretiens individuels, analyse de l'historique des incidents et non-conformités, veille réglementaire, et benchmark sectoriel. Aucune de ces sources prise isolément n'est suffisante : les ateliers révèlent les risques perçus par les équipes, l'historique des incidents révèle les risques déjà matérialisés, et la veille réglementaire révèle les risques émergents que personne n'a encore vécus.
Quels risques intégrer dans une démarche IRM ?
Une cartographie IRM ne se limite pas à une seule famille de risques. Elle couvre typiquement :
- Risques opérationnels : pannes, accidents, ruptures de processus internes.
- Risques cyber : intrusions, ransomwares, fuites de données, indisponibilité des systèmes.
- Risques réglementaires : non-conformité à une norme, une directive ou une obligation légale.
- Risques fournisseurs : dépendance à un tiers critique, défaillance ou rupture d'approvisionnement.
- Risques environnementaux : pollution, accident industriel, non-respect des seuils réglementaires.
- Risques RH : pénurie de compétences, absentéisme, conflits sociaux, sécurité au travail.
- Risques réputationnels : controverse médiatique, crise de confiance client, atteinte à l'image de marque.
Etape 3 : Regrouper les risques par familles
Une fois identifiés, les risques doivent être regroupés en familles homogènes. Ce regroupement évite les doublons entre directions, facilite l'attribution d'un propriétaire de risque et permet de produire des synthèses par domaine pour la direction, sans perdre la vision transverse.
Etape 4 : Évaluer chaque risque
Chaque risque identifié doit ensuite être évalué selon une méthodologie unique et partagée par tous les contributeurs — c'est cette homogénéité de cotation qui distingue une cartographie IRM d'une simple compilation de risques métiers.
Comment évaluer un risque ?
-
Gravité — l'ampleur des conséquences si le risque se matérialise (humaines, financières, opérationnelles, réputationnelles).
-
Probabilité — la vraisemblance que le risque survienne sur la période considérée.
-
Fréquence — le nombre d'occurrences attendu ou observé sur une période donnée.
-
Niveau de maîtrise — l'efficacité des dispositifs de contrôle déjà en place pour limiter le risque.
La criticité d'un risque résulte du croisement de ces facteurs — typiquement gravité × fréquence, pondérée par le niveau de maîtrise — afin de distinguer un risque grave mais bien maîtrisé d'un risque grave et non maîtrisé.
L'enjeu de cette étape n'est pas la précision absolue des notes, mais la cohérence des échelles utilisées : une échelle de gravité de 1 à 5, appliquée de la même façon par tous les évaluateurs, vaut mieux qu'une échelle sophistiquée appliquée de façon disparate.
Etape 5 : Calculer la criticité
La criticité brute se calcule en croisant gravité et probabilité (ou fréquence). Elle donne un score qui permet de classer les risques entre eux, indépendamment de leur famille d'origine.
Le niveau de maîtrise, évalué à l'étape précédente, peut ensuite être appliqué comme facteur correctif pour obtenir une criticité nette — utile pour distinguer, par exemple, un risque cyber élevé mais déjà bien couvert par des dispositifs de sécurité, d'un risque cyber élevé et non maîtrisé.
Etape 6 : Construire la matrice des risques
La matrice des risques traduit visuellement les scores de criticité : elle croise la probabilité (ou fréquence) en abscisse et la gravité en ordonnée, généralement sur une grille de 5x5, avec un dégradé de couleurs allant du vert (risque faible) au rouge (risque critique).
Cette représentation est ce qui rend la cartographie exploitable en comité de direction : elle permet en un coup d'œil d'identifier les risques situés en zone critique, sans avoir à lire un tableau de scores.
Etape 7 : Mettre en œuvre les plans d'actions
Une fois les risques priorisés, chacun appelle une stratégie de traitement adaptée à sa nature et à sa criticité :
- Réduction — mettre en place des mesures de prévention ou de protection pour diminuer la probabilité ou la gravité du risque (ex. : sauvegardes hors ligne pour un risque cyber).
- Acceptation — pour un risque à faible criticité, décider consciemment de ne pas engager d'action supplémentaire, tout en le surveillant.
- Transfert — externaliser tout ou partie du risque, par exemple via une assurance ou une clause contractuelle avec un fournisseur.
- Traitement (au sens large) — combiner plusieurs de ces leviers dans un plan d'action formalisé, avec un responsable, une échéance et un indicateur de suivi.
Chaque plan d'action doit être rattaché au risque qui l'a généré dans le référentiel, afin de pouvoir suivre dans le temps l'évolution de la criticité résiduelle.
Quelles sont les erreurs à éviter dans la cartographie des risques ?
Une cartographie des risques efficace repose sur des données fiables, une méthode d’évaluation cohérente et un suivi régulier par les équipes. Dans une démarche de gestion des risques intégrée, certaines erreurs fragilisent cette vision globale et les décisions qu’elle doit éclairer.
Travailler en silo
Confier l'identification et l'évaluation des risques à chaque direction, sans méthode commune ni coordination transversale, revient à reproduire les silos que la démarche IRM cherche précisément à dépasser. Les risques sont alors analysés indépendamment les uns des autres, avec des niveaux de criticité difficilement comparables. Cette fragmentation empêche notamment d'identifier les interdépendances entre risques opérationnels, financiers, environnementaux ou réglementaires.
Une cartographie des risques intégrée doit reposer sur une méthodologie partagée et une vision transversale des expositions de l'entreprise.
Occulter les risques émergents
S'appuyer exclusivement sur l'historique des incidents revient à construire une cartographie tournée vers le passé. Or, certaines menaces majeures peuvent apparaître sans avoir jamais été rencontrées par l'organisation : nouvelles formes de cyberattaques, évolutions réglementaires, tensions géopolitiques ou ruptures de marché.
Pour conserver sa dimension prospective, la cartographie doit intégrer une veille structurée et une réflexion sur les scénarios susceptibles d'affecter l'activité. L'identification des risques émergents permet ainsi d'anticiper les vulnérabilités futures, plutôt que de se limiter aux événements déjà survenus.
Ne pas formaliser les critères de cotation
Une évaluation des risques ne peut être fiable que si les critères utilisés sont clairement définis et compris par l'ensemble des contributeurs. Sans référentiel commun, une gravité évaluée à 3 par une direction peut correspondre à un niveau de conséquence coté 5 par une autre. Ces écarts d'interprétation faussent les comparaisons et fragilisent la hiérarchisation des priorités.
La formalisation d'échelles de probabilité, de gravité et, le cas échéant, de maîtrise des risques constitue donc un préalable essentiel. Des critères de cotation homogènes garantissent la comparabilité des évaluations et renforcent la fiabilité des arbitrages.
Réaliser un exercice ponctuel
Une cartographie des risques n'a de valeur que si elle reflète la réalité de l'organisation. Pourtant, lorsqu'elle est réalisée uniquement à l'occasion d'un audit ou d'une échéance réglementaire, elle peut rapidement devenir obsolète. De nouveaux risques apparaissent, les activités évoluent et les mesures de maîtrise mises en œuvre modifient progressivement les niveaux d'exposition.
Son actualisation doit donc s'inscrire dans un processus continu, alimenté par les incidents, les retours d'expérience, les évolutions de l'environnement et le suivi des plans d'action. Une cartographie régulièrement mise à jour devient un véritable outil de pilotage des risques, plutôt qu'un simple document de conformité.
Multiplier les fichiers Excel
La multiplication des fichiers Excel par site, direction ou référentiel constitue un autre frein majeur à l'efficacité de la cartographie. Lorsque les informations sont dispersées entre plusieurs supports, leur consolidation devient complexe, les risques de doublons augmentent et différentes versions peuvent circuler simultanément.
Cette fragmentation nuit à la traçabilité des évaluations et mobilise un temps considérable pour produire une vision consolidée des risques. À l'inverse, la centralisation des données dans un référentiel partagé facilite leur actualisation, leur consolidation et leur exploitation à l'échelle de l'organisation.
💡A noter
Ces erreurs réduisent la cartographie à un exercice documentaire plutôt qu’à un outil de décision. Une méthode commune, une analyse prospective et des données centralisées permettent de construire une vision fiable et partagée des risques pour orienter les arbitrages, guider la prévention et renforcer la résilience de l’organisation.
Comment maintenir une cartographie des risques à jour ?
Définir une fréquence de révision
Une cartographie n'a de valeur que si elle reflète la réalité du moment. La plupart des organisations retiennent une révision complète annuelle, complétée par des mises à jour ponctuelles dès qu'un événement significatif le justifie.
Relier les incidents aux risques
Chaque incident, non-conformité ou presque-accident constaté sur le terrain devrait être rattaché au risque correspondant dans le référentiel. Ce lien transforme la cartographie en outil vivant, alimenté en continu par la réalité opérationnelle, plutôt qu'en photographie figée à une date donnée.
Impliquer les responsables métiers
La mise à jour ne peut pas reposer sur une seule direction risques ou QHSE centrale : chaque propriétaire de risque doit être responsabilisé sur le suivi de son périmètre, la mise à jour de sa cotation et l'avancement de ses plans d'actions.
Automatiser le suivi
Des alertes automatiques sur les échéances de plans d'actions, des tableaux de bord actualisés en continu et des rappels de révision programmés permettent de sortir du mode « exercice annuel sous contrainte » pour entrer dans une logique de pilotage continu des risques — au cœur même de la philosophie IRM.
Pourquoi digitaliser sa cartographie des risques ?
Centraliser les données
Une plateforme dédiée regroupe l'ensemble des risques, quelle que soit la direction ou le site à l'origine de leur identification, dans un référentiel unique et accessible — condition de base pour toute vision transverse.
Éliminer les silos
En donnant à chaque contributeur un accès à un même outil, avec les mêmes grilles de cotation, la digitalisation supprime mécaniquement la multiplication des fichiers isolés et les divergences de méthode entre directions.
Fiabiliser les évaluations
Des grilles de cotation paramétrées, des workflows de validation et un historique des modifications réduisent la part de subjectivité et garantissent la traçabilité exigée par les référentiels normatifs comme ISO 27001 ou ISO 9001.
Suivre les plans d'actions
Un outil digital permet de rattacher directement les plans d'actions aux risques concernés, d'assigner des responsables, de fixer des échéances et de suivre leur avancement en temps réel — plutôt que de les reconstituer manuellement à chaque comité risques.
Produire un reporting temps réel
Enfin, la digitalisation permet de générer à tout moment une vue consolidée pour la direction ou le COMEX, sans travail de compilation manuelle — un enjeu d'autant plus important que les exigences de reporting réglementaire (NIS2, DORA, CSRD) se multiplient. Des plateformes IRM comme BlueKanGo répondent précisément à ce besoin : elles permettent de digitaliser l'ensemble du cycle — identification, cotation, matrice, plans d'actions et reporting — dans un environnement unique, partagé entre toutes les directions concernées. C'est cette continuité entre la méthode et l'outil qui transforme une cartographie des risques en véritable démarche IRM, pilotée dans la durée plutôt que reconstruite chaque année.
Vers une véritable culture de la résilience
Dans une démarche des gestion des risques unifiée, la cartographie des risques dépasse la conformité. Elle relie les risques et leurs interactions pour éclairer les décisions. Les sept étapes de la méthode présentée offrent un cadre structuré, adaptable au contexte et à la maturité de chaque organisation.
Pour rester utile, cette matrice globale doit être régulièrement actualisée, nourrie par les retours du terrain et partagée entre les métiers. Les outils numériques facilitent ce suivi collectif afin de faire de la cartographie un outil vivant pour anticiper les évolutions et renforcer durablement la résilience de l’organisation.


. . .

 5 min de lecture